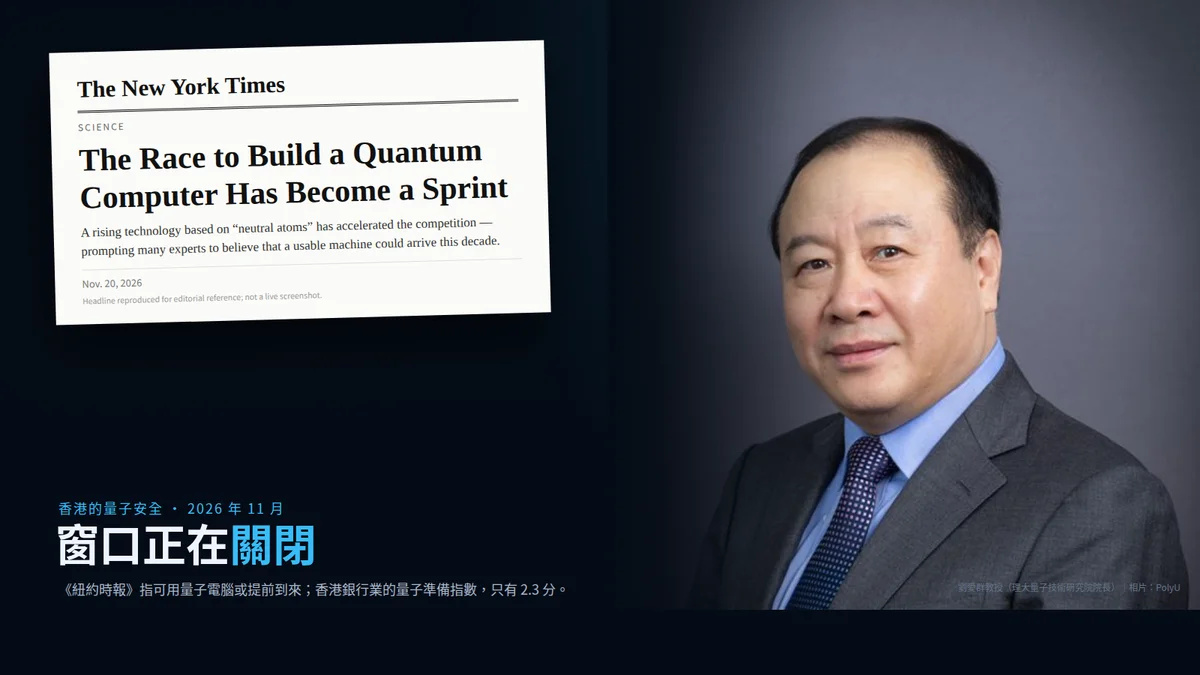
11 月 20 日,《紐約時報》以量子電腦競賽已變成衝刺為題報道,指以中性原子(neutral atoms)為基礎的新技術路線,正令這場競賽全面加速;多名專家認為,一部「可用」的量子電腦,可能在本世紀末之前、或稍後不久便出現。對香港而言,這不是科學新聞,而是金融穩定的時間表問題。
報道提到一個關鍵動作: 在加州聖塔芭芭拉以超導量子位元研究了十多年,卻在今年 4 月於科羅拉多州博爾德另設實驗室,改攻中性原子路線——用激光捕獲與操縱單個原子。理由是中性原子的錯誤更正較易做,而錯誤更正正是量子電腦最大的難關。哈佛物理學家 Mikhail Lukin 說,實用量子計算的「必要條件」終於開始齊備。
三條路線同時加速
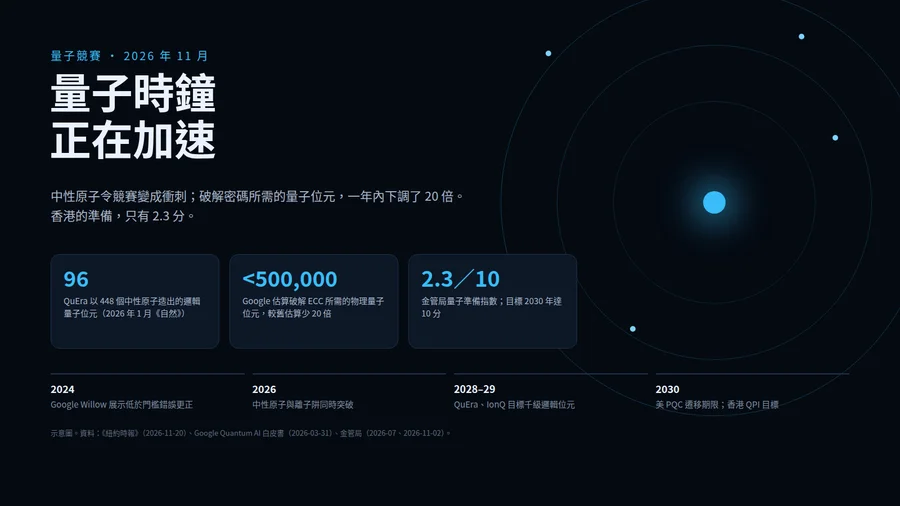
第一,超導。Google 的 Willow 處理器已在 2024 年底展示「低於門檻」的錯誤更正,證明規模愈大、邏輯錯誤率可以愈低;整個行業由「物理量子位元」走向「邏輯量子位元」的分水嶺。
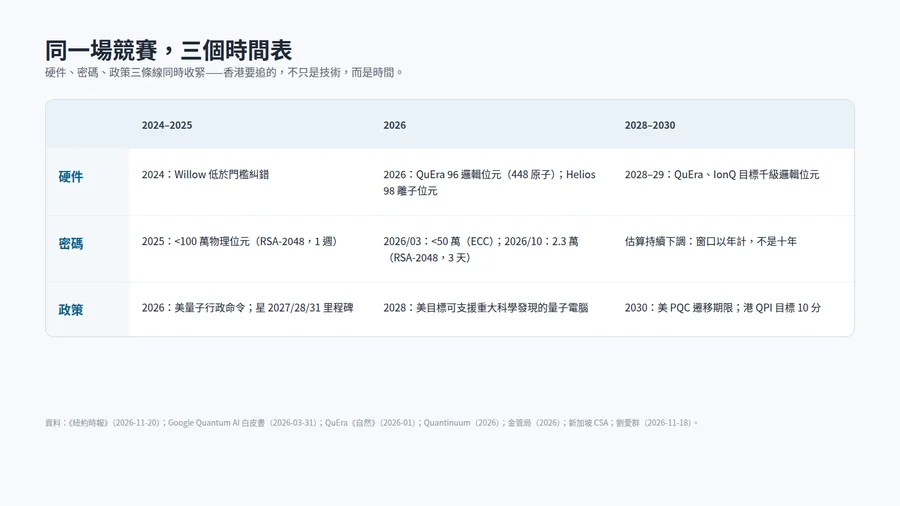
第二,離子阱。Quantinuum 的 Helios 系統有 98 個離子量子位元、全連接,兩量子位元閘保真度達 99.921%;錯誤更正方案只需約 10 個物理量子位元換一個邏輯量子位元,較顏色碼的 37 個大幅減少。
第三,中性原子。QuEra 在 2026 年 1 月於《自然》發表,以 448 個中性原子造出 96 個已驗證的邏輯量子位元,是目前公開紀錄的領先者;公司的路線圖提出 2028 至 2029 年以約 2 萬個物理原子,做到 1,000 個以上邏輯量子位元。美國商務部亦在 11 月 13 日與 Atom Computing 簽署研發協議,資助金額最高 1 億美元,理由正是 QuEra 同時做到了「捕獲數千原子」與「降低操作錯誤」。
密碼時鐘:所需量子位元正在暴跌
硬件加速之外,更值得留意的是破解密碼所需資源的估算,正在快速下調。Google Quantum AI 在 2026 年 3 月 31 日發表白皮書,指以 Shor 演算法破解橢圓曲線密碼(ECC,即比特幣、以太幣與大量金融系統的簽名基礎),只需少於 50 萬個物理量子位元、約 1,200 個邏輯量子位元、少於 9,000 萬個 Toffoli 閘,便可在數分鐘內完成——算法令較先前估算減少約 20 倍的量子位元。
香港理工大學量子技術研究院院長劉愛群教授亦在文章中引述:2025 年 Google 的研究顯示,少於 100 萬個物理量子位元可在一星期內分解 RSA-2048;2026 年 10 月一項新研究更估算,約 2.3 萬個物理量子位元便可在約三天內完成同一任務。 則預期 2028 至 2029 年可達到挑戰 RSA-2048 所需邏輯量子位元規模。
三個數字放在一起,訊號很清楚:硬件在進步,演算法在優化,兩者相乘,此消彼長之下,「量子威脅」從十年後的事,變成五年內的風險管理問題。
為何香港特別脆弱
香港是國際財富管理中心,資金、客戶資料與交易紀錄的價值極高;金融基建(RTGS、債券結算、跨境支付)大量依賴公鑰密碼學。量子威脅有兩種:一是「先收集、後解密」(harvest now, decrypt later)——對手今日截取加密流量,待量子電腦成熟後再解;二是簽名偽造——一旦 ECC 被破,數碼簽署與區塊鏈資產的完整性,即受到質疑。
劉愛群教授在〈迎接量子時代,讓專家走進決策核心〉中判斷更直接:量子安全是國家安全問題,高度敏感;中國正發展自己的方案,先 QKD、現在加上 PQC;新加坡亦在建自己的技術棧。香港若只做「技術用戶」,地緣政治緊張時,可能面對技術斷供、標準不兼容與人才斷層的三重風險。
中國、美國、新加坡:三套時間表
中國在量子密鑰分發(QKD)領域領先,透過量子衛星與地面光纖骨幹,推進「天地一體化」量子保密通訊網絡;PQC 方面,路透社報道,中國可能在約三年內建立國家標準,形成「PQC 為基礎、QKD 為增強」以雙軌發展。2026 年上半年,內地量子科技領域已有超過 50 宗融資、總額逾 140 億元人民幣。
美國方面,特朗普在 2026 年 6 月簽署兩項量子行政命令,力爭 2028 年前造出可支援重大科學發現的量子電腦;商務部透過《晶片與科學法案》向九家量子企業提供約 20 億美元補助,換取部分股權;並提出 2030 年底前為高影響系統完成 PQC 金鑰交換部署。新加坡則由網絡安全局(CSA)發布量子安全手冊與「量子就緒指數」,為關鍵資訊基建訂下 2027、2028、2031 三個遷移裏程碑。
香港的準備:只有2.3 分,與 2030 年的 10 分
香港並非沒有動作。金管局在 2026 年 7 月推出「量子準備指數」(QPI),首次評估銀行業只得 2.3 分(滿分 10),反映業界開始注意、整體準備仍在早期;11 月 2 日,金管局與科技大學推出 PQC 工具包,協助銀行盤點密碼資產、評估暴露、制定遷移時間表,目標是 2030 年達到 10 分。
問題在於路徑。早前 從 DART 到量子安全:IBM 香港金融科技周談銀行如何落實 HKMA 藍圖 的訪問,提出以工具鏈協助銀行過渡;工具可以買,但標準與信任不能外購。金管局框架透過與 IT 供應商合作落地;但量子安全不是買一個產品,而是涉及密碼資產清單、應用改造、供應鏈驗證、金鑰生命週期管理與應急預案的系統工程。當技術標準仍有變數(NIST 的 PQC 標準、各國對 QKD 立場不一),金融機構需要的是「密碼敏捷性」(crypto-agility)——即隨時可換算法、換供應商、換部署模式的能力,而不是鎖死在某一個外國廠商的堆疊上。
更現實的缺口是人才。香港目前懂量子密碼、又懂金融基建的工程師極少;大學的量子課程剛起步,金融機構的網絡安全團隊多數仍以傳統滲透測試與合規為主。沒有本地人才,所謂「自主準備」很容易變成了「外包準備」。
香港應該做的五件事
一,把量子安全由 IT 項目提升為董事會風險議題,設清晰的遷移時間表與負責人。二,建立密碼資產清單(cryptographic bill of materials),先找出哪些系統用 RSA/ECC、哪些供應商不能換。三,混合部署試點:PQC 與 QKD 並行,先在跨境支付或託管場景測試,累積運維經驗。四,投資本地驗證平台與人才:理大已建成香港首條量子密鑰網絡(初期 55 公裏光纖),並開設量子微電子碩士課程,這類設施應與金融機構對接,做真實場景測試。五,在採購合約加入「技術自主」條款:要求供應商提供算法替換、源碼託管與退出安排,減低斷供風險。
QKD 與 PQC:兩條腿走路
量子安全有兩條技術路線。PQC 是「換算法」:以數學上抗量子攻擊的新算法(如 ML-KEM、ML-DSA)取代 RSA 與 ECC,可在現有網絡運行,成本較低,但需要全面盤點與改造系統。QKD 是「換通道」:利用量子態分發金鑰,任何竊聽都會留下痕跡,安全性基於物理定律,但需要專用光纖或衛星鏈路,成本高、距離受限。
兩者不是二選一。中國走「PQC 為基礎、QKD 為增強」雙軌;歐盟亦同步推動。美國的立場較保守:國家安全局(NSA)在 2026 年 10 月的聲明,仍不建議在國家安全系統使用 QKD,理由是設備與實作假設難以驗證。對香港而言,可能先在 PQC 做遷移,同時在跨境支付、託管等高價值場景試點 QKD,累積運維與治理經驗。
數碼資產把風險放大
香港正推進代幣化存款、穩定幣與代幣化基金,這些應用的共通點,是把「簽名即所有權」寫進代碼。一旦 ECC 被量子電腦攻破,受影響不只是機密性,而是資產完整性與最終性——區塊鏈上的簽名可被偽造,託管與結算信任基礎亦會動搖。對以資產管理為核心的金融中心而言,可能成為比「資料外洩」更災難性的風險。
結語:時間窗口正關閉
劉愛群教授觀點,與《紐約時報》報道不謀而合:量子競賽從「會不會發生」變成「幾時發生」。香港 2.3 分不是恥辱,而是起點;但如果量子安全當成一次 IT 採購,而不是一場關乎金融穩定與國家安全的轉型,2030 年的 10 分只會是紙面上分數,保障不了香港的金融安全。
對金融機構而言,現在要做的不是預測量子電腦幾時成功,而是確保當它成功時,你的金鑰、簽名與客戶資料仍然安全。這場競賽,香港已經遲到;但遲到好過冇到,是時候要起步了。