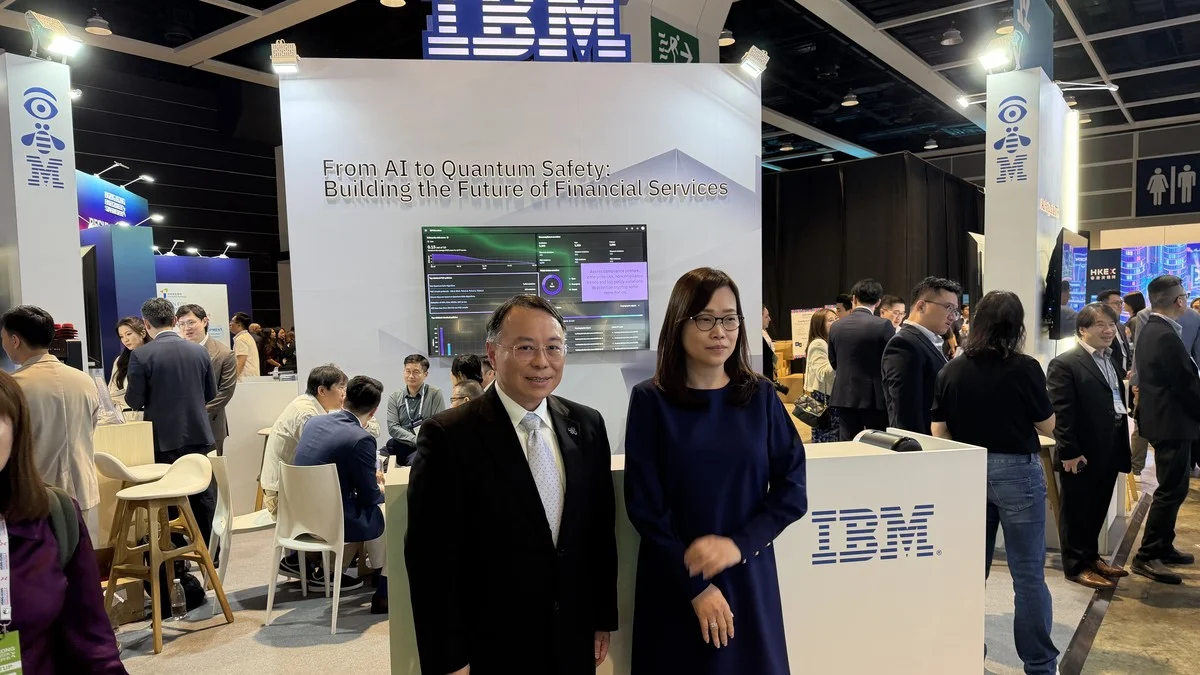
香港——金管局《金融科技 2030》推出約一周年之際,2026 香港金融科技周再成業界對焦監管節奏與落地能力的窗口。IBM 香港總經理潘鳳瑤(Mimi Poon)與首席技術總監李永輝(Peter Lee)接受傳媒訪問,說明 IBM 如何對應銀行在合規、韌性與創新之間的壓力——尤其金管局提出明日銀行(Bank of Tomorrow)議程、DART 四大支柱,以及量子韌性/後量子密碼(PQC)的安全準備。
監管節奏:DART 落地,明日銀行要「規模化信任」
潘鳳瑤指出,香港既是國際金融中心,亦是全球探索未來銀行業的平台;IBM 長期支援本港金融機構關鍵平台,與客戶合作推動新一輪轉型。過去一年,雙方合作對焦金管局的 DART 景願:包括Data(新一代數據及支付基建)、A(負責任 AI)、Resilience(業務/科技韌性並為量子安全做準備)、Tokenization(資產代幣化)。重點已不停留在概念驗證,而是建立可支撐大規模營運的治理、架構與控制。
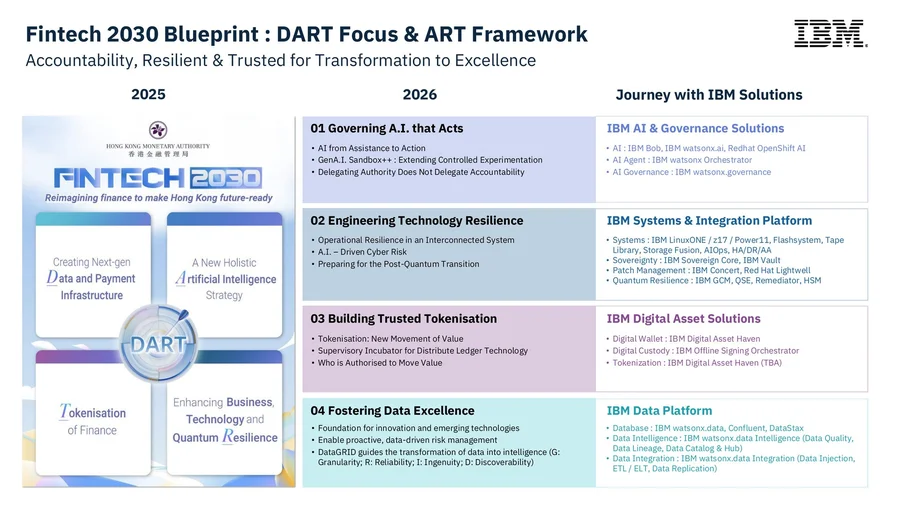
潘鳳瑤形容,金管局 Bank of Tomorrow 的下一步,就是從試驗走向規模化部署,因此金融機構要將信任與韌性,融入日常運作。其中對應有四項焦點——治理「會行動」的 AI、工程化科技韌性、可信代幣化、數據卓越——這與 IBM 在 AI 及治理、系統與整合、數字資產、數據平台等方案(包括 watsonx.ai/watsonx Orchestrate/watsonx.governance、量子安全工具鏈、Digital Asset Haven 等)互相呼應。金管局對 AI 的原則正是:「可以授權 AI,不可卸責。」
李永輝:Agentic AI 逼出 ART 方針,模型權限不有如「客戶登入網銀」
李永輝回顧,Fintech 2030/DART 發布後短短的一年,業界已從「做不做 AI」變成「如何在維持信任下規模化」部署。金管局推進 GenAI 相關沙盒活動,已吸引約數十間金融機構參與,並延伸至 Sandbox++ 與更廣泛生態合作;2026 年 10 月 15 日公布的 Responsible AI 框架,以 ART(Accountability、Reliability、Trust) 三項總結 AI 問責、可靠與信任要求,回應代理式 AI(Agentic AI)可多步調用工具、真正採取行動的新風險。
李永輝表示,據 IBM 觀察,全球在 2029 年前或出現以十億計的 AI agent,選擇、授權與監管難度將遠超今日流動 App 的數量。Agent 可能向系統「索取數據」、agent 與 agent 互相調用,甚至多層調用——這與客戶以往登入網上銀行後「幾乎可見所有戶口功能」的權限假設不同,因而 AI 代理需要特別的非人類身份 non-human identity、恰如其分的身份憑證(credential)、以及可持續的可觀測性(observability),兩套截然不同的登入和管理系統。
金管局對 ART 的框架落地,簡單來說是要做到「行為可以授權,責任不能轉移」:authorization can be delegated, not accountability。必須事前確保防止 AI 被攻擊,例如加入過濾提示詞注入(prompt injection)、為輸出設限,加設烏蘭 (guardrail)、追蹤代理請求路由到哪些模型/服務,並在失控時具備類似斷路器的 AI kill switch。IBM 將編排層播放(watsonx Orchestrate)與治理(watsonx.governance)正是將上述能力連結起來,用 relevancy/faithfulness 一類評估的指標打分,把「進/出」變成可審計證據,而不是事後解釋:「這是 AI 的決定,與我無關。」。
韌性的定義:從銀行容災擴展到互聯生態,再到量子準備
而在 Engineering technology resilience韌性一項,已經不再是集中於災難舒服能力,李永輝區分出三條同時加壓的線。第一,金管局由偏重單一機構 operational resilience(高可用、災備、勒索防護等),進一步看到銀行與商業、麴應鏈與互聯系統之間的韌性。第二,防範 AI 驅動的網絡風險——同一套能力落在善意與惡意手上,效果可以完全相反,所以必須加快反應速度;IBM 與 Red Hat 以 Project Lightwell 等方向應對開源供應鏈上的連鎖漏洞,可以在漏洞公開前十二日給予訂閱機構,IBM 也是提供修補漏洞的主要貢獻者,並以 IBM Concert 一類自動化,包括 Ansible 協助大規模修補漏洞,安排優先排序與修補方法。第三,李永輝說,IBM也貢獻了業界三個後量子加密 PQC 其中兩個加密算法,已經在多次後量子密碼/量子安全金融界會議介紹後量子加密的原理和實踐。
李永輝解釋,公鑰基礎設施應用在日常登入,故此量子加密非常關鍵:由於目前以 RSA/ECC 等非對稱算法建立的「公鑰加密、私鑰解密」信任鏈,在經典電腦上破解成本極高,但量子計算只要足夠強,相關數學難題的短時間內可被破解,從互聯網金融、網上銀行、加密資產都受影響,必須在量子電腦破解前,遷移至 PQC(Post-Quantum Cryptography),業界亦稱 Quantum Safe 架構;金管局亦已在Quantum Resilience 定下時間表,要求業界 2030 年前升級關鍵系統。他指網絡上早已存在的 Harvest Now, Decrypt Later:黑客可先囤積密文,待量子能力成熟再解密——「故此不是未來遭破解才開始有風險」。他表示,掃描上述風險成本極低,機構可以預先知道,那些數據現時應馬上保護
金管局亦有量化監管的指標:2026 年 7 月公布了首個 Quantum Preparedness Index(QPI),業界首分約 2.3/10,目標 2030 年達滿分 10。李永輝的建議上述路徑其實很「工程化」:可先盤點加密資產與依賴、分清 Internet/Mobile Banking 等關鍵應用的優先次序、排好轉型路線與預算;IBM 則可以 Guardium Cryptography Manager、Quantum Safe Explorer、Remediator、HSM 等能力,協助掃描仍使用舊式非對稱密碼的程式與環境、2030 前後關鍵應用完成過渡、所有機構要約在 2035 全面結束使用公開密鑰算法(包括 CA/證書生態的 hybrid 過渡),以符合金管局要求。
IBM 與 香港銀行學會(HKIB) 合作,正是把這套認知從董事會、CIO 推到更廣層面的業界教育;HKIB 行政總裁梁嘉麗的確認表述指出,雙方攜手提升對後量子密碼學的理解,深化密碼準備與長遠網絡韌性的實務認識。
大新銀行:把代理式 AI 放進合規「關鍵路徑」
潘鳳瑤透露 IBM 參與大新銀行 GenAI Sandbox++,並憑藉 watsonx 共同推進兩項代理式 AI:一是智能客戶開戶及盡職審查,二是金融犯罪風險監察與偵測。兩案不只堆模型能力,更強調企業級治理、透明度與可審計性,以滿足監管與客戶對可信 AI 的要求。李永輝補充,相關開發會用到治理機制與 watsonx Orchestrate 編排——換言之,代理能力與 ART 要求被設計成同一條交付鏈,而不是「先上線再補治理」的邏輯。
數字資產方面,李永輝表示業界傾向Offline Signing Orchestrator 與冷錢包隔離作雙重保險,並介紹了 IBM Digital Asset Haven 等多鏈錢包與管理能力;數據層方面,IBM 以 110 億美元收購的企業級 Kafka 發行版 Confluent 可以支撐實時數據與跨雲同步串流——可以作為 DART 中 Tokenization/Data 支柱的「可營運底座」,與量子安全、AI 治理並行,提供了實時運作基礎。
結語:合規不是附錄,已變成了銀行科技的規格
金融科技周的熱鬧,只讓人只看見展位與口號。 HKMA 在金融科技周正式把 DART、明日銀行、Responsible AI/ART 與 QPI 逐一寫成可跟進的時間表,銀行要問的已不是「 有沒有某個符合監管產品」,而是「誰能把監管翻譯成可授權、可觀測、可切斷、可審計的運作系統」的剛性需求。李永輝指,從 agent 身分到 kill switch,從加密盤點到 2030 QPI,從合規代理到 HKIB 的量子認知——其實都是同一件事:香港 FinTech 下半場的競爭力,很大機會是如何把信任工程做進金融系統的流水線上。