無人看守的 AI 代理開始自動修改程式碼、讀內部系統文件,企業要問的,開始不再是模型有多聰明,而是控制權在誰的手上。如果不能符合企業安全和安規要求, AI 代理難以部署在企業環境。
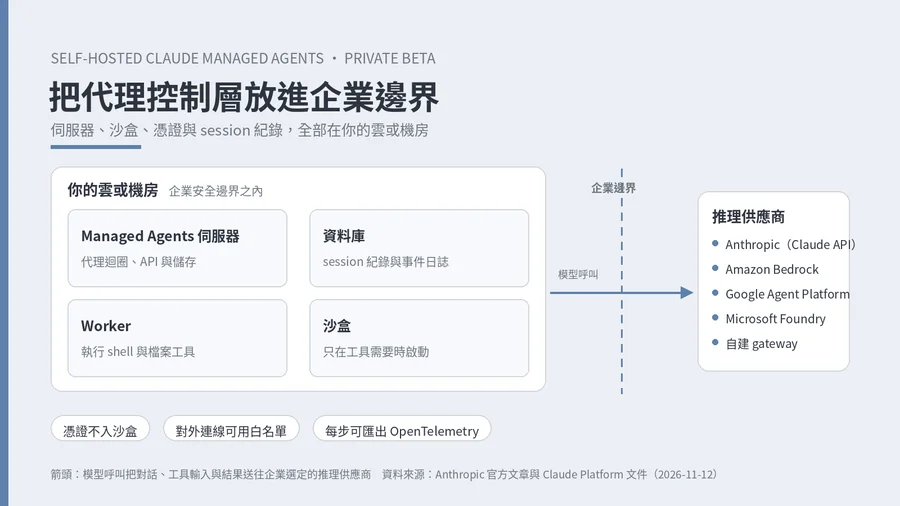
Anthropic 宣佈開放 self-hosted Claude Managed Agents 的 private beta,企業把整個 AI 代理服務放進自己的私有雲或機房。過去企業最多只能自架沙盒,其餘由 Anthropic 代管;今後企業能將 AI 代理的底層控制權與運行環境,收回內部或者雲端伺服器,實現前所未有的安全與合規彈性。企業可嚴格限制 Agent 能存取的伺服器、集中管理 API 憑證,透過 OpenTelemetry 審查與追蹤每一步操作,符合數據隱私與合規要求。
三種部署模式,差別在「誰運行服務」
Claude Managed Agents 是一組可組合的 API,開發團隊可定義 AI 代理、開啟 session,並在 AI 代理工作時交換事件。Anthropic 最初打造成 Claude Platform 上的託管服務:伺服器、沙盒、憑證處理與 session 紀錄都由 Anthropic 運行。後來推出的自架沙盒,只把執行程式碼的那一層交回企業。
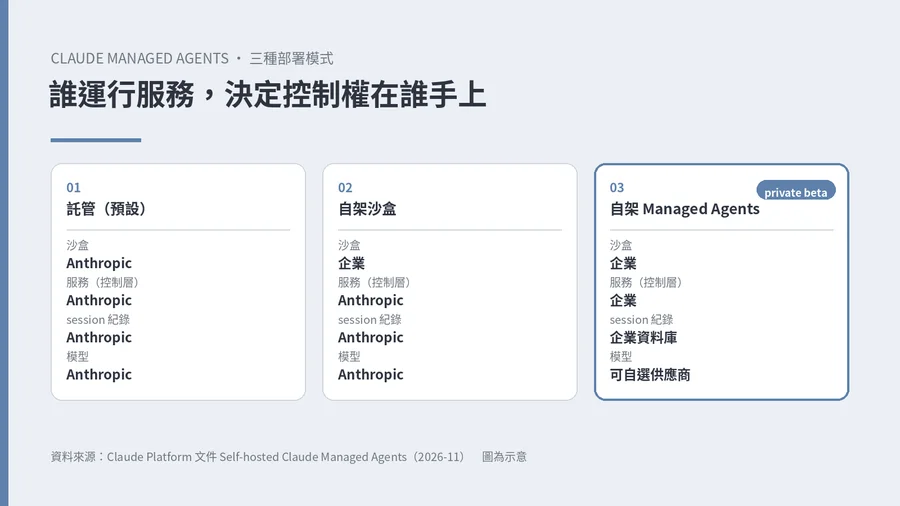
新 beta 把剩下的部分也讓企業部署。官方說明了三者分別:
| 模式 | 沙盒 | 服務 | 模型 |
|---|---|---|---|
| 雲端沙盒(預設) | Anthropic | Anthropic | Anthropic |
| 自架沙盒 | 企業 | Anthropic | Anthropic |
| 自架 Managed Agents | 企業 | 企業 | Anthropic 或企業指定的供應商 |
要注意「自架」不等於「離線」。模型仍在企業網絡以外運行,只是企業可以選擇送到哪裡作 AI 推論。
為何企業要連控制層一併自架
Anthropic 的說法是,代理的能力已足以承擔關鍵工作:修復中斷的建置、測試版本、分流告警、清理積壓的缺陷單。這些工作無人值守地跑在企業的程式碼上,並需要接觸內部系統。對這個權限級別的代理,部分團隊要求整個服務都在自己的環境內,而不是只有沙盒;在此之前,這等同自行重寫平台。
自架模式下,企業要運行三樣東西:Managed Agents 伺服器及其資料庫(官方要求 PostgreSQL 16 或以上),以及執行代理 shell 與檔案工具的 worker。session history 紀錄存在企業內部數據庫。開發人員仍用與託管版相同的核心 API,SDK 與命令列工具一樣可用。
四條設計原則:腦與手分開
Anthropic 把代理安全建立在四條原則上,託管、只自架沙盒、全自架三種模式都適用。理由是:無人值守的代理不能靠人逐格檢查,限制必須寫入系統本身。
- 腦與手分開:harness(腦)負責呼叫 Claude,代理的程式碼在沙盒(手)內執行。代理迴圈、session 紀錄與憑證庫都在沙盒以外,沙盒只在一件工具真的需要時才啟動。
- 憑證不進沙盒:MCP 工具與受支援的 API 呼叫,由沙盒外的 proxy 在請求上附加憑證。自架模式還可以把憑證放進企業自己的 secrets manager。
- 對外連線可收窄:每個環境可限制在一份允許主機清單,其他主機的請求一律封鎖。修復建置的代理,清單可能只有 git 主機與套件倉庫。自架沙盒可用企業自己的防火牆做同樣的限制。
- 每個 session history 留下完整紀錄:每一步、每次工具呼叫與回傳結果都有紀錄,並可透過 OpenTelemetry 匯出到企業現有監控系統。
四點之中,憑證一項最值得注意。保護範圍限於 MCP 工具與「受支援的 API 呼叫」,代理接觸的其他服務要由企業自行核對。業界亦開始處理同一問題的另一痛點,例如 Sumsub 擴展其 KYA 框架,用 MCP 模組管控 AI 代理的存取權限(本站報道)。
你的邊界到哪裡:仍會離開網絡的東西
所以上述自架運行框架,不等於數據完全不出門,官方寫得相當具體。
- 每次模型呼叫,伺服器會把到目前為止的對話送出,包括提示、工具輸入與工具結果。
- 若推理供應商是 Claude API,呼叫還會帶三個由企業伺服器產生的 ID:session、agent、environment。ID 不含名稱與內容,但編碼了建立時間,Anthropic 可據此把用量歸到某個 session,沒有設定可以關閉。
- 請求帶 User-Agent 標明伺服器軟件與版本;模型呼叫亦可帶
cma-server標籤,供 Anthropic 計算自架版的用量。 - Anthropic 對伺服器與其日誌沒有遠端存取權。
推理供應商可選 Anthropic、Amazon Bedrock、 的 Agent Platform、Microsoft Foundry,或企業自建的 gateway,中間的調度、沙箱與歷史紀錄則留在企業防火牆內,利用自建的 gateway 時,請求去向可由企業決定。
有關零數據保留(ZDR)是否可保護私隱,若企業與 Anthropic 已有 ZDR 設定,適用於送往 Claude 的請求,與其他 Messages API 呼叫相同。API 與數據保留頁面把 Claude Managed Agents 列為不受 ZDR 涵蓋,原因是 Anthropic 運行服務時會保存 session 逐字稿;改用自架模式後,逐字稿由企業自己保存,ZDR 還不能實踐至模型呼叫本身。這是為何「自架」與「零保留」,是兩個不同問題。
順帶一提,session history 紀錄在自架模式下,就是企業數據庫的事件日誌;Anthropic 早前公開過 Claude 代理如何用離線「做夢」整理記憶,說明這類日誌可以成為可重用的數碼資產(本站早前報道)。
代價:你接手的是營運責任
自架換來了控制權,也換來維運工作。以下幾點要注意:
- 企業要自行運行並保護伺服器、數據庫與沙盒,每個版本自行安裝。
- 部分功能只在託管版提供:雲端環境、Messages API、Files API 與檔案資源、
mcp_oauth憑證、預製的 docx/pdf/pptx/xlsx 技能、排程部署、dreams 與 webhooks 都不在自架版內。多代理協作只接受 coordinator 形式。 - 網頁搜尋與網頁抓取工具預設關閉,要在伺服器設定中開啟。
- 託管版搬過來不會帶走任何東西,session history 紀錄內也沒有;所以代理、技能、憑證與記憶庫要在新伺服器重新建立。
- 每個部署只服務一個租戶、一個信任級別。要分隔租戶或不同信任級別的工作,就要分開部署。環境金鑰可讀取該環境所有 session 的事件,所以建議每個 session 用獨立沙盒,並把環境金鑰留在沙盒外。
企業該問的三個問題
對金融、醫護、政府外判與大型企業 IT 而言,這次 beta 意義不是多一個部署選項,而是把「代理可以碰什麼」變成可審計的架構問題。三個實際問題:控制層放在哪個網絡區段;憑證由哪個 secrets manager 簽發與輪換;代理活動有沒有進入現有 SIEM 監控。第三項有現成答案,通過 OpenTelemetry 匯出到 SIEM。
香港企業已把 AI 代理放進催收、客服與營運後台的實務,那些場景的瓶頸通常在權限與紀錄,而不在模型能力(相關分析)。若讀者熟悉跑在自己電腦上的個人代理,例如較早前 n8n Nod,self-hosted Claude Managed Agents 分別只是規模更大:個人代理邊界是一部個人電腦,企業代理邊界則是一整套權限模型(n8n Nod 報道)。
常見問題
如何取得自架版?
目前是 private beta。企業要向 Anthropic 的客戶團隊申請 access,官方沒公開的登記表單或輪候名單。
是否代表數據全留在企業內?
答案:不是。只是控制層、憑證與 session history 紀錄留在企業環境,每次模型呼叫仍會把對話,送到企業選擇的推理供應商。只有在企業自建 gateway 並自行處理模型的情況下,模型請求才不離開企業可控範圍。
有沒有定價?
Anthropic 未公布價格,未提及收費模式。
香港企業可以用嗎?
官方公布沒提及地區限制,也沒有香港專屬的數據落地承諾。是否可在港使用,須向 Anthropic 查詢。不過香港屬於受限地區,雖然實際上不少企業正使用 Anthropic,所以本站發表有關報道,相信仍有不少讀者關心。