日本 10 月初的企業網絡攻擊潮,超出了單一事故層次。日本警察廳在《令和 8 年上半期におけるサイバー空間をめぐる脅威の情勢》指出,上半年勒索軟件受害通報高達 123 宗,自 2020 年下半年開始統計以來,半年度計為歷來最多;《讀賣新聞》報道,今年企業及團體的數據外洩事故,已超過了 500 件,相當於過去兩年合計。政府先於 10 月 8 日召開關係省廳會議,10 月 9 日內閣官房國家網絡統括室發出通告,要求企業即時加強防護,一併納入業務委託方管理 IT 保安。
一宗雲端事故,牽動全國連鎖停擺
IDC Frontier 是 (Softbank) 旗下的雲運算及數據中心管理公司,客戶包括日本多家大企業、地方企業及地方政府機構。據 IDC Frontier 公告,攻擊事故於 10 月 7 日凌晨 3 時 40 分(日本時間)發生,公司隨即隔離並關閉東日本 Region 1 的受影響系統,並停用所有區域客戶的管理主控台。公司第 3 公報指出,受害區域內保管的顧客數據取出及復原困難,客戶需以自身備份還原;受影響客戶多達 495 間企業及地方政府。
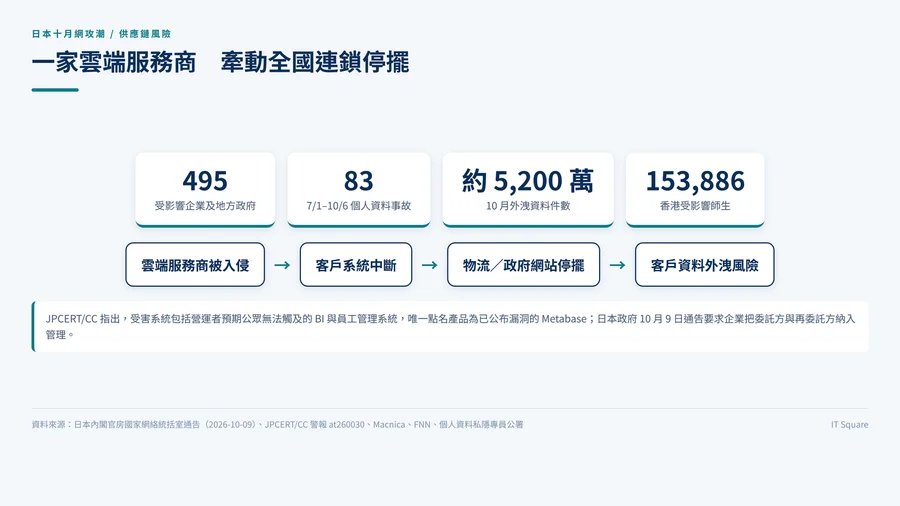
攻擊者留下的訊息,自稱 7 分鐘內完成入侵,加密 225 個數據庫(約 3.6 PB),觸及 239 台 hypervisor,封鎖 16,000 個虛擬機器磁碟,清除 554,153 個快照。上述屬攻擊者聲稱,未經 IDC Frontier 確認。
然後,下游影響陸續浮現,多數是企業和機構本身的公布:日本水產企業 Nissui 的官方新聞稿確認,集團公司日水物流系統影響持續,起因是托管服務供應商 IDC Frontier 遭第三者非法存取,17 個據點收發貨停擺,約 1,200 間交易夥伴受影響;日本茨城縣與縣警自 10 月 7 日上午起,網頁首頁無法瀏覽,縣方指服務供應商亦為 IDC Frontier; 10 月 9 日公布,Web 會員電郵地址最多約 130 萬件可能外洩。
同期日本企業的自身公布,顯示這是一輪密集的數據外洩:第一興商公布,受託處理個人資料的日本コロムビア集團( Nippon Columbia Group ) 的員工終端感染惡意軟件,顧客約 863.1 萬件及員工約 9.3 萬件、合計約 872.4 萬件個人資料可能外洩;從事二手買賣的 ブックオフ(book-off)公布,子公司會員管理系統被非法存取,最多約 643 萬件會員數據外洩;タイムズカー (パーク 24 集團)日本全國連鎖時代租車(Times Car-rental)數據亦被非法存取,外洩約 660 萬筆數據,駕駛執照影像等本人確認文件約 160 萬件;リゾートトラスト(resort trust)公布約 6.2 萬件。當地傳媒亦報道ローソン(LAWSON)、ビューカード(viewcard)、JR 東日本等相繼公布事故。
為何有人認為這波攻擊由 AI 主導?
日本官方對 AI 風險的評估,比媒體的推測更值得注意。警察廳在其報告中直接指出,近期出現高性能 AI,若被攻擊者濫用,網絡攻擊有以更高速度、更大規模進行的風險;同一報告亦記錄上半年漏洞探查等可疑存取每日每 IP 達 13,687 次,較去年同期增加 50.7%,大部分發送來自海外。
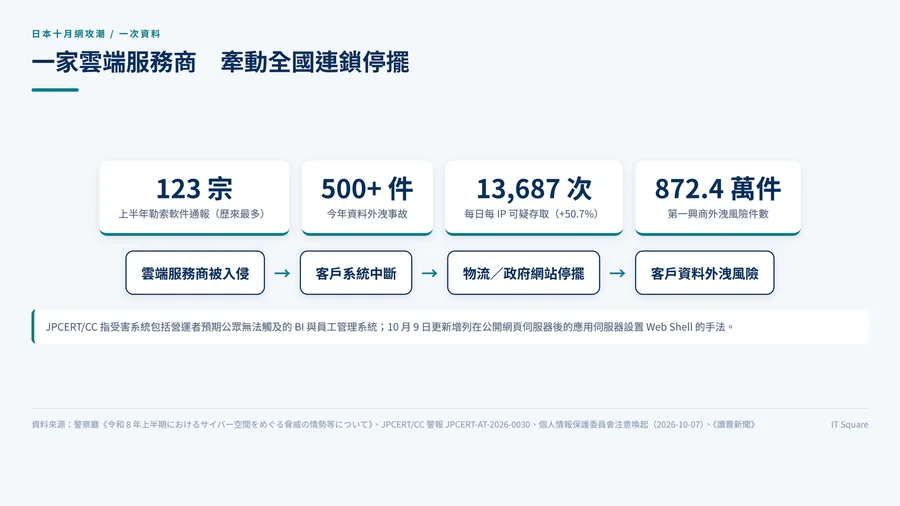
JPCERT/CC 於 10 月 8 日發出的警報提供了更具體的技術圖像,並在 10 月 9 日更新。中心指出,受害系統除一般用戶應用程式外,還包括商業智能(BI)工具及員工管理系統等,管理與運用方原本不預期不特定多數用戶可以存取的系統;攻擊亦非利用單一共同漏洞,而是對每個目標掃描各種已知漏洞並嘗試利用,甚至利用非漏洞的管理不備,例如竊取環境設定檔與備份檔。
自動化竊取 API 不法操作
警報特別列出 API 經由的不法操作:分析公開的手機應用程式以找出 API 端點與金鑰、對畫面操作本不能執行的內部 API 發動攻擊(變更用戶權限、建立不當帳號)、以 NoSQL 注入盲探找出帳號資訊,以及使用在其他系統被入侵時竊取的 API 金鑰。10 月 9 日的更新再加入一種手法:從公開網頁伺服器觸及的應用伺服器上設置 Web Shell。中心同時公布可疑來源 IP 及 User-Agent 例子,包括 curl 與 python-requests,反映攻擊均由自動化工具驅動。
不過,JPCERT/CC 亦明言掌握資訊有限且零碎,未指名攻擊者或受害機構;換言之,AI 若真有角色,較可能在偵察、腳本生成與釣魚內容質素上放大規模與速度,入侵起點仍然是未修補的漏洞、暴露於互聯網的介面,以及第三方存取權。據《讀賣新聞》最新報道,NTT DoCoMo Business 社長指,攻擊手法已變為機械隨機掃描漏洞,而非逐家企業的人工偵察。本站報道過 AI威脅升級:香港企業面臨網絡安全挑戰,該報道指出 AI 威脅升級之下,企業防禦重點仍然是修補已知漏洞與收窄對外暴露面,日本可能是 AI 威脅的第一波受害者。
日本企業是被黑客針對,還是準備不足?
從已披露的事實看來,兩者都有可能,主因更接近結構性弱點被大規模、趁機利用,非針對個別企業遭精密攻擊。總結報道支持判斷的證據以下五點。
第一,供應鏈的深度。個別攻擊往往由防護較弱的外判服務商開始:第一興商的事故就源於委託方一台電腦;日水物流的停擺源於外判服務商 IDC Frontier;一家雲端服務商出事,同時拖累 495 個客戶。第二,內部系統意外暴露:JPCERT/CC 指出,受害系統包括營運者原以為公眾無法觸及的 BI 與員工管理系統。第三,已知漏洞與管理不備未及時處理:Metabase 是唯一被點名的產品,而警方統計顯示,約 50% 感染途徑為 VPN 等網絡邊界設備的漏洞,可見日本高度依賴 VPN ,零信任並不是主流保安標準。
第四,個人數據過度保留。個人情報保護委員會 10 月 7 日的注意喚起特別引用個人情報保護法第 22 條,要求企業在利用目的達成後,不遲延刪除個人資料,未貫徹此點會令外洩事故更嚴重;內閣官房 10 月 9 日通告,重申同一的要求。第五,事故後的復原能力不足:警察廳數據顯示,約 60% 受害企業的調查及復原費用逾 1,000 萬日圓,不足 50% 能在一個月內復原,而復原能力是受攻擊的最後防線,如果系統有 air gap 或防禦性能,應該可逃過一劫。
即使有意識、有資源的機構亦難倖免。日本經濟新聞社 10 月 4 日公布,員工的 Microsoft 365 帳戶被入侵,9 月 30 日發出約 9,000 封冒名郵件,誘導收件人前往惡意網站,疑再外洩收件人電郵及姓名;同一集團 Google Workspace 帳戶自 7 月下旬起被非法登入,可能涉及 1,646 用戶;日經 BP 亦因一封冒用日經員工地址的釣魚郵件,導致員工電郵帳戶被存取、26 個人數據可能外洩。報道這波攻擊的機構,本身也是受害者。
日本的攻擊並非沒有先兆。個人情報保護委員會已於 10 月 7 日發出注意喚起,並同日改訂 WARNING 警告文件,且預先公布明年 4 月才確定的指引修訂中、技術性安全管理措施的內容;關鍵基礎設施相關的存取限制與無害化措施於 10 月 1 日施行;《日本時報》報道,破紀錄 181 間金融機構報名參與相關演練;現任日本數字大臣古川俊治在 10 月 8 日的會議上表示,保管個人資料的政府機關與事業者有責任加強對策,要求各省廳把個案數據集中至古川俊治直接統領、指導的核心跨部會機構國家網絡統括室( NCO )。問題在於日本政府決策和反應緩慢,根本追不上攻擊的密度。
對香港企業與用戶的啟示
日本個人情報保護委員會的攻擊對象,是處理大量個人資料、在業界佔高份額,或其服務「顧客難以選擇營運者」的服務供應商。較早前 Canvas 個案屬同一模式:該學習管理系統於 2026 年 4 月 29 日被發現遭未經授權存取,勒索集團 ShinyHunters 承認責任,平台聲稱全球 2.75 億用戶受影響;香港個人資料私隱專員公署表示,本港至少 5 間教育機構受影響,事故源於與第三方有關漏洞。今年 4 月 30 日,SoFi Hong Kong 亦發現由第三方供應商管理的客戶數據庫被未經授權存取。
日本的經驗提供三個具體動作。其一,把第三方托管機構與 SaaS 納入風險清單,並要求對方提供事故通報承諾,日方通告連再委託方也要求納入管理。其二,收窄暴露面:為所有帳戶,包括不對外開放的內部系統,設多重認證、停用不再使用系統與離職者帳戶、檢查雲端服務的公開設定與存取權限,審視 API 端點與金鑰是否外洩或重複使用。其三,減少持有與加強復原:刪除已達使用目的的個人資料,並確保備份同樣受保護。本站早前報道過 從「零信任」走向「零常駐權限」:AI 時代身份安全新戰線,探討AI時代的身份安全挑戰,從零信任架構轉向零常駐權限,了解如何在數字化轉型中保護企業數據安全,身份認證和 API 端點與金鑰是否外洩,必須通過更強的身份安全保護。
對個人用戶而言,日本出現二次受害值得警惕:《讀賣新聞》報道,有會員積分在數據外洩後被非法兌換。收到事故通知後,必須更改密碼、啟用多重認證、檢查積分與點數帳戶有否異常,並對以身份或訂單為名的釣魚訊息提高警覺。本站亦曾報道本港發生的 Orova 勒索軟件襲港:HKCERT 證實 5 間機構中招,同類議題顯示本地機構面對威脅非遙不可及。
日本這波事故的教訓,不在日本企業是否特別脆弱,而在於當企業把營運、個人資料與身分驗證交給少數平台,風險沿著同一供應鏈同時抵達所有人。
以上本報導數據來源為日本內閣官房國家網絡統括室通告(2026-10-09)、個人情報保護委員會注意喚起及 WARNING 改訂版(2026-10-07)、警察廳《令和 8 年上半期におけるサイバー空間をめぐる脅威の情勢等について》、JPCERT/CC 警報 JPCERT-AT-2026-0030(2026-10-08 公布、10-09 更新)、IDC Frontier 公告(第 2、3 報)、ニッスイ新聞稿、JR 九州公布、第一興商公布、ブックオフ公布、タイムズカー公布、《日本經濟新聞》社事故公告及日經 BP 公布、《讀賣新聞》、NHK、共同通信、《朝日新聞》、FNN、ITmedia、INTERNET Watch、CNET Japan、piyolog、《日本時報》、BleepingComputer、Macnica、東京商工リサーチ、HKCERT、個人資料私隱專員公署(經 SCMP 報道)。