近年不少網絡攻擊都源於數碼身份被竊。黑客透過網絡釣魚或暗網取得真實憑證,加上遙距工作普及,利用合法身份發動攻擊變得更容易。 是專注企業身份安全(Identity Security)的科技公司,成立逾二十年,早年以身份治理與管理(Identity Governance and Administration,IGA)建立市場地位,其後把能力擴展至雲端、數據、應用程式及非人類身份。
傳統身份管理主要集中於用戶帳戶和密碼;SailPoint 則進一步管理帳戶生命週期,以及用戶何時、如何和為何進入系統,避免一次授權後便長期不受限制。結合身份與數據分析,企業可更快識別可疑行為及入侵。
身份治理不只是開設帳戶和管理密碼。企業擁有數以千計的應用、雲端服務、數據庫和舊式系統,員工亦會經歷入職、調職、升職、外判和離職。若缺乏統一身份視野,權限便會日積月累:用戶或仍保留舊職存取權,服務帳戶多年無人管理,API 金鑰亦可能散落於程式碼庫。這些看不見的權限關係,正是黑客可利用的保安缺口。
SailPoint 行政總裁 Mark McClain 表示,公司技術正管理全球數以億計的數碼身份,客戶包括約一半《財富》500 強企業,以及接近三成全球 2000 強企業。這些機構採用身份安全平台,是要把人、機器、應用程式、權限和數據之間的關係,整理成可治理的框架。監管機構要求企業證明「誰曾存取甚麼數據」,身份平台因而成為合規、稽核與事故調查的重要基礎。
SailPoint 快速冒升的另一原因,是企業內愈來愈多身份並非人類。除人類帳戶外,還有服務帳戶、API 金鑰、軟件機械人及自主 AI 代理,改寫了傳統身份管理的邊界、速度和治理方式。身份安全正由靜態授權走向實時、具情境感知的「適應性身份」(Adaptive Identity):企業不但要知道誰可存取甚麼,還要在每次操作發生時,判斷存取原因、行為是否符合原定意圖,以及是否需要立即暫停甚至撤銷權限。
AI 快速發展,智能體或 AI 代理(Agent)近年備受關注。Agent 可調用工具、與環境互動並取得資訊,例如讀取郵件和數據庫,再自主執行任務;部分 Agent 亦具長期記憶,能透過測試和修正持續改進。不少大型語言模型已內建 Agent 能力,但安全問題仍待解決。為提高生產力,員工可能在 IT 部門批准前已率先使用 AI 代理。企業過往面對未經授權的 IT 應用或設備,即「Shadow IT」;如今則出現未經授權 AI 應用所形成的「Shadow AI」。
換言之,企業的「員工」未來不只包括人類,也涵蓋服務帳戶、API 金鑰、軟件機械人和自主 AI 代理。McClain 指出,SailPoint 協助企業回答幾個看似簡單、實際上十分複雜的問題:企業內有哪些身份?每個身份代表誰或甚麼?可存取哪些系統和數據?權限是否合理?一旦行為偏離政策,又能否及時收回權限?
Agent 身份更難控制
Agent 能執行不同操作,卻未必擁有清晰的電子身份。它可以自主行動,企業卻可能無法辨識其身份和來源,令內部環境更缺乏可視性。
McClain 形容,企業正步入轉折點。未來「員工」不再只包括受薪僱員、外判人員和合作夥伴,還包括大量機器身份與 Agent。這些非人類身份可以代表個別員工,也可嵌入 、、 或 SAP 等應用,或成為個別業務開發的專用代理。它們的共通點,是能高速存取程式、系統和數據,因此更難控制。
這也解釋了為何「發現」是 AI 時代身份安全的第一步。McClain 表示,企業通常大幅低估環境內非人類身份的數量。SailPoint 收購的 Entro Security 可自動識別約 1,200 種非人類身份,包括 API 金鑰、服務帳戶與 Agent。不少企業掃描 IT 環境後,均發現大量未受管控、過度授權或來源不明的非人類身份。
McClain 指,Entro 的掃描往往成為身份治理的起點,因為身份若不可見,便無從保護。
身份成網絡安全邊界
過去網絡安全多聚焦防火牆、端點、流動裝置及雲端,假設威脅來自「外面」,主要任務是阻止入侵。近年攻擊模式明顯改變:黑客未必需要強行突破系統,只要盜取有效帳戶、憑證或 API 金鑰,便可像合法用戶般登入,在內部橫向移動,尋找高價值數據和權限。
McClain 以大廈作比喻:黑客先從防守薄弱的窗戶進入,再逐步走向保險庫。真正危險的不只是入口,而是企業未能掌握身份進入後可沿哪些路徑移動。某帳戶表面上沒有敏感權限,卻可能隸屬某個群組、承繼另一角色,再透過服務帳戶取得存取權,最終形成「有毒組合」——多項看似合理的權限疊加後,足以造成重大破壞。
人類身份的權限關係已非常複雜,Agent 更會放大影響。人類可能需數小時或數日嘗試進入不同系統,Agent 卻可在短時間內執行大量操作。即使沒有惡意,只要目標設定不完整、受到錯誤提示誘導,或為完成任務而偏離原定路徑,也可能自行尋找漏洞、取得新憑證,再利用額外權限存取其他系統。身份正逐步成為 Agentic AI 時代的網絡安全邊界;企業要控制的不只是「誰」進入系統,也包括「甚麼」正代表人類行動。
非人類身份達員工百倍
McClain 指,部分機構的非人類身份數量可達人類身份的上百倍。這些身份往往由不同部門、開發人員或供應商建立,欠缺統一登記,項目結束後仍可能殘留。
人力資源系統可列出僱員名單,並在員工入職、轉職或離職時觸發權限流程;機器身份卻沒有一致的生命週期。開發人員可能為測試建立 API 金鑰,業務部門可能試用公共 AI 服務,SaaS 系統也可能在更新後加入 Agent 功能。這些身份散落於雲端、程式碼庫、應用和本地系統,形成「Shadow Agent」和「Shadow AI」。
非人類身份的另一挑戰,是所有權模糊。員工帳戶有明確負責人,但服務帳戶由誰擁有?某條 API 金鑰支援哪個流程?Agent 代表個別員工、部門,還是整間公司?當原負責人離職或系統用途改變後,又由誰決定保留、修改或撤銷權限?若無法釐清 Agent 與人類責任、業務及數據的關係,事故後不但難以追查原因,也難以問責。
「發現、治理、保護」統一控制
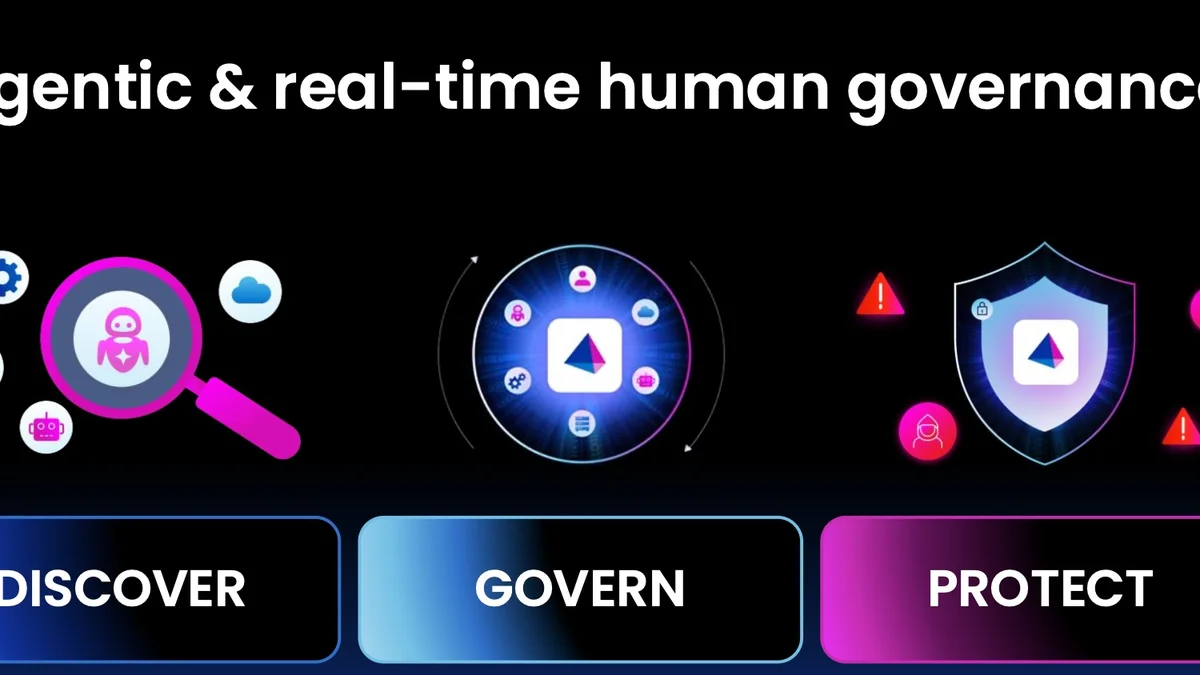
面對人類與非人類身份並存,McClain 提出三個連續步驟:發現、治理、保護。
第一是發現。企業需要持續掃描身份、憑證、代理及存取路徑,而非每年只做一次靜態盤點。Agent 可在數分鐘內建立,API 金鑰可迅速複製至不同環境,公共 AI 服務也可能在未經批准下使用。發現能力須接近實時,並涵蓋雲端、本地系統、SaaS、程式碼庫和開發工具。
第二是治理。找到身份後,企業要制定清晰政策,包括其存在目的、擁有人、可用數據、可調用工具、有效期限及審批機制。治理亦不應割裂人類與機器身份:若員工無權查看某份數據,其代理也應受到相同限制;若代理獲得比委託者更大的權力,系統便須解釋原因,並要求額外審批。
第三是保護。政策須在行為發生時立即執行。若系統發現 Agent 偏離原定任務、在異常時間要求敏感數據、突然尋找管理員憑證,或嘗試連接未獲批准的外部服務,便應即時採取行動。處理方式可按風險分級:低風險操作要求重新驗證;不確定行為暫停並交由人類覆核;明顯危險的活動則啟動「煞停掣」,撤銷權限或終止代理。
三者必須形成同一控制面。若只發現風險而沒有政策,只會得到愈來愈長的問題清單;然而,要讓系統實時執行政策,技術難度不低,這也是 SailPoint 持續發展的方向。
從零信任邁向零常駐權限
過去身份管理相對靜態:員工入職時,系統按職位分配應用和權限;升職或調職時再調整;離職時撤銷帳戶。零信任架構的重點仍是持續確認「你是否真的是你所聲稱的人」,但身份一旦通過驗證,獲授權限仍可在一段時間內持續使用。
AI Agent 改變了這項前提,因為其任務、環境和風險可在短時間內轉變。即使身份有效,操作也不一定合理。
McClain 說,未來要落實「零常駐權限」(Zero Standing Privileges,ZSP):某身份原則上獲准工作,不代表在任何時間、地點和情境下,都自動擁有相同權限。高風險存取發生時,系統應重新驗證。
他以辦公大樓門禁為例。傳統身份驗證猶如在大門檢查證件,確認訪客身份後便讓其進入;零常駐權限則要求在進入特定樓層時再次檢查。財務部員工通常可前往五樓,但若在星期日凌晨二時進入,或不像平日般直接前往辦公室,而在不同區域徘徊,系統便應提高警覺。身份沒有改變,權限也未必錯誤,真正改變的是情境。
以 Agent 為例,平日只讀取客戶服務數據,卻突然要求下載整個客戶數據庫;原本負責整理文件,卻開始搜尋系統管理員帳戶;獲准使用指定模型,卻嘗試把數據傳送至公共 AI 平台——即使持有合法憑證,也可能違反最初授權。
從身份情境理解 Agent「意圖」
人類員工的權限多按部門、職級和職責設定;判斷 Agent 風險則要加入「意圖」,即建立時賦予的業務目標:應完成甚麼任務、可採取哪些方法、有哪些不可跨越的界線,以及在甚麼情況下必須停下來詢問人類。
這些要求看似直接,實際上極具挑戰。自主 Agent 的價值,在於能自行規劃步驟、調用工具和處理例外。若企業把所有行動寫死,代理便失去自主性;但若只給予「盡一切方法完成任務」之類寬泛目標,代理又可能把繞過安全限制視為合理手段。因此,安全系統不能只核對固定規則,還要比較代理的實際行為與原定目的,判斷兩者是否偏離。
身份安全將與行為分析、數據分類、模型監控及政策引擎更緊密結合。企業需要保存 Agent 的委託關係、工具調用、數據流向和決策脈絡,才能理解 Agent「正在做甚麼」及「為何這樣做」,建立可追溯的行動紀錄。
身份防禦由 Agent 執行
當企業部署數以千計甚至數以百萬計的 Agent,人手審批和定期覆核將無法應付。McClain 指,身份平台過往按小時、每日或每周處理權限變更;未來則要把反應時間壓縮至微秒級。某身份一旦受損,系統必須即時限制其活動,不能等待下一輪人工審查。
這帶來另一趨勢:企業需要用 Agent 管理 Agent。防禦 Agent 可在客戶環境內持續監察訊號、分析異常行為,並按既定政策調整權限。然而,防禦 Agent 本身也擁有高度權力,必須受到嚴格治理。若負責發出憑證或撤銷帳戶的管理 Agent 被騙,便可能令整個控制層失守。
AI 治理不能與身份分開
未來身份平台的競爭,不只在於能否整合更多應用,也在於能否安全、自動並可解釋地作出實時判斷。系統需要提供分級回應,而非把所有異常一律封鎖;安全團隊亦須知道某項操作為何被拒、採用了哪些風險訊號,以及如何恢復正常工作。否則,過度敏感的控制會增加營運摩擦,最終促使員工繞過制度,製造更多影子 IT。
McClain 認為,企業有兩條路:在應用內建立最小權限及零常駐權限能力,或由身份平台在外圍補上控制。他指出,API 金鑰和儲存在程式碼庫內的憑證尤其值得關注,因為它們容易被複製,可能沒有到期日,也未必與某個用戶清楚連結。一旦外洩,黑客可繞過互動式登入與多重認證,直接調用服務。
換言之,AI 治理與身份治理正逐漸合流。企業不能一方面建立 AI 道德原則,另一方面容許大量無人負責的服務帳戶和長期有效金鑰存在。
「合理意圖」非純技術議題
身份安全平台系統複雜、受監管程度高,也需要專門團隊營運,過往主要由大型企業部署。然而,生成式 AI 降低了自動化門檻,中小企同樣使用 Agent 處理客戶服務、銷售、財務和營運數據,卻往往缺乏完整的資訊保安人手。McClain 預計,中小企的身份安全將更多由託管服務供應商提供,以標準化平台服務不同客戶。
SailPoint 香港、澳門及台灣董事總經理戴健慶表示,公司正探索與區內託管保安夥伴合作,服務中小企市場。
中小企不可能每天處理大量警報,因此系統須高度自動化,並按行業需要預設控制。同時,MSP 管理眾多客戶的身份數據,也會成為高價值目標,必須採取嚴格的租戶隔離、最小權限和稽核措施。
亞洲市場走向 AI 基建
戴健慶表示,市場的核心問題已不再是是否採用 AI,而是如何在不失控的情況下擴大應用。若沒有清晰的身份、權限與責任邊界,試驗項目便難以安全推展至整間企業。
面對技術快速變化,企業毋須等待完美的安全標準才採取行動。第一步是建立完整清單:除員工與外判帳戶外,也要盤點服務帳戶、API 金鑰、敏感數據、機械人、SaaS 內建代理及自行開發的代理。每個身份都應有擁有人、用途、數據範圍、到期安排和撤銷方法。
第二步是優先處理高風險權限。企業可從管理員帳戶、財務系統、客戶數據、程式碼庫及生產環境入手,找出過度授權、共享帳戶、長期有效憑證和不必要的存取路徑。與其立即重建所有系統,不如先縮小最可能造成重大損失的攻擊面。
第三步是把代理意圖納入設計。每個 AI 專案上線前,都應清楚列明代理可完成的任務、可用工具、禁止行為、升級機制和停止條件。企業亦要確保操作紀錄足以支援事後調查,而非只保留最終輸出。
第四步是逐步引入情境式、限時授權。高風險權限應按需要臨時發放,並在任務完成後收回;異常時間、位置或行為則觸發重新驗證。這既能減少常駐權限,也讓企業在實際營運中累積建立風險模型所需的數據。
最後,治理應由業務、資訊科技、保安、法務和風險管理團隊共同負責。Agent 的「合理意圖」不是純技術問題:只有業務負責人最清楚流程目的和可接受例外;保安團隊則負責把這些要求轉化為可執行政策。