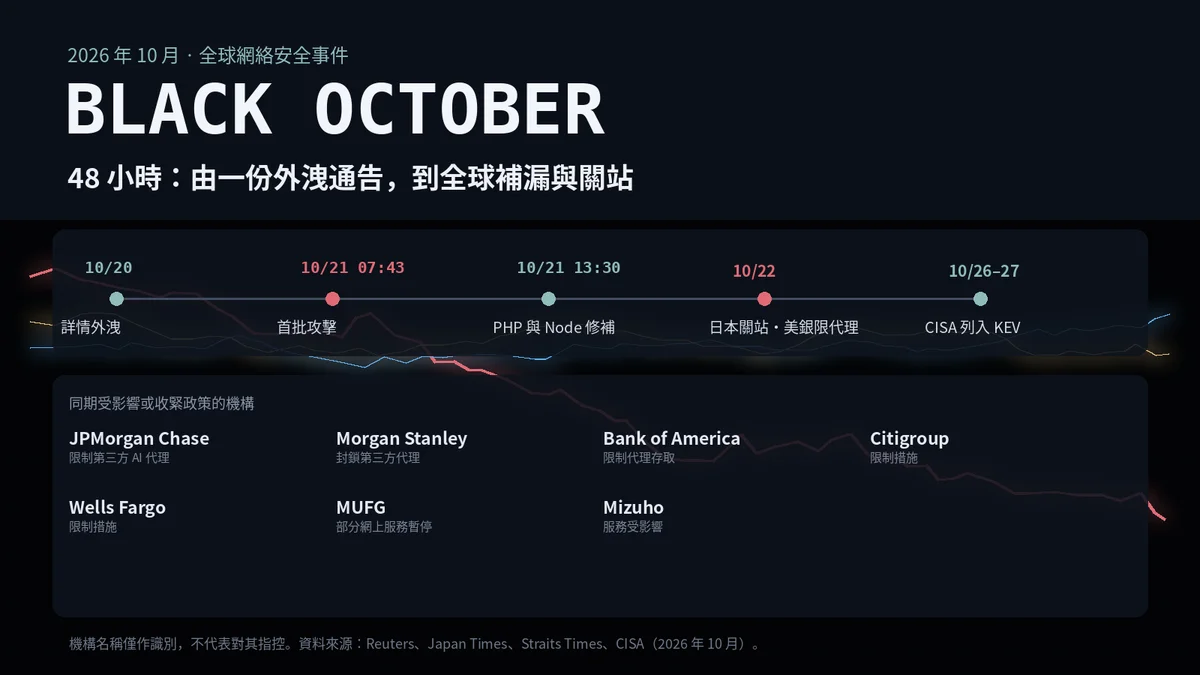
48 小時內,全球因一份外洩技術通告,變成全球補漏與多項保安事故,繼而陷入混亂,新聞媒體稱為黑色10月「Black October」。10 月 20 日漏洞外洩後;10 月 21 日 07:43 出現首批攻擊,13:30 PHP 與 Node.js 同日發布修補;10 月 22 日,日本多個部會與企業網站暫停,美國五家大型銀行限制第三方 AI 代理。
「Black October」由一周內,從漏洞與事故變成監管期限:美國 CISA 已把 PHP2Shell 的兩個漏洞(10 月 26 日)與 Node2Shell 的 Brotli 漏洞(10 月 27 日)列入「已知被利用漏洞」目錄,聯邦機構須分別在 10 月 29 日與 11 月 10 日前完成修補(CISA KEV,catalog 2026.10.27)。事故由「要不要補」變成「幾時要補完」,香港監管則暫時按兵不動。
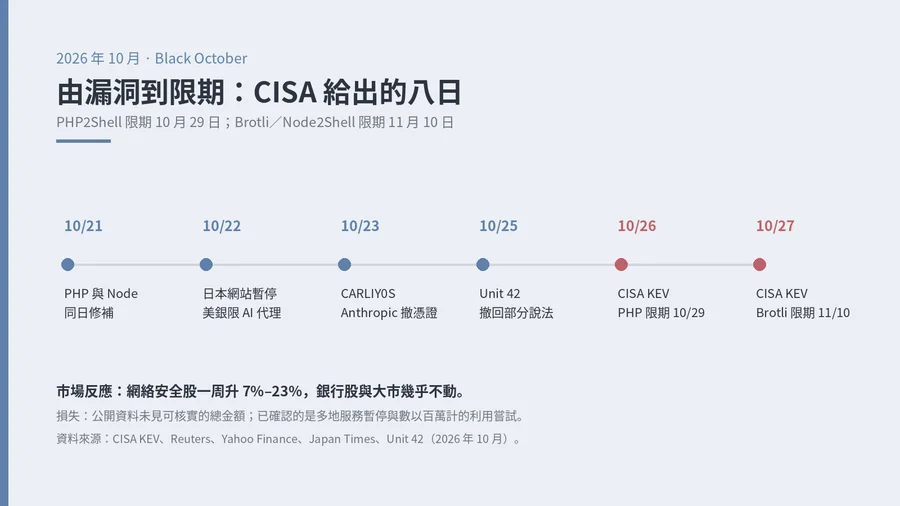
市場股價反應立竿見影:網絡安全股急升,銀行股與大市幾乎不動。這不是金融恐慌,而是一次板塊輪動——投資者買的是合規與修補需求,而不是銀行「系統性風險」,所以金融股仍然穩健。
48 小時:一場營運層面的熔斷
AI 角色有三層。第一層是發現:Wiz 以 Wiz Atlas 配合 Gemini 4 Argon 與 GPT-5.6 Sol,一周內找出潛伏十多年的引擎錯誤。第二層是利用漏洞:修補還未發布,exploit 已在暗網流傳。第三層是 AI 代理:Straiker 指 CyberCartel 以 PentAGI 調度 Claude、Grok 與 Kimi,對逾 400 個拉美金融目標發動多代理攻擊;Anthropic 事後撤銷涉事黑客的憑證,試圖停止攻擊。
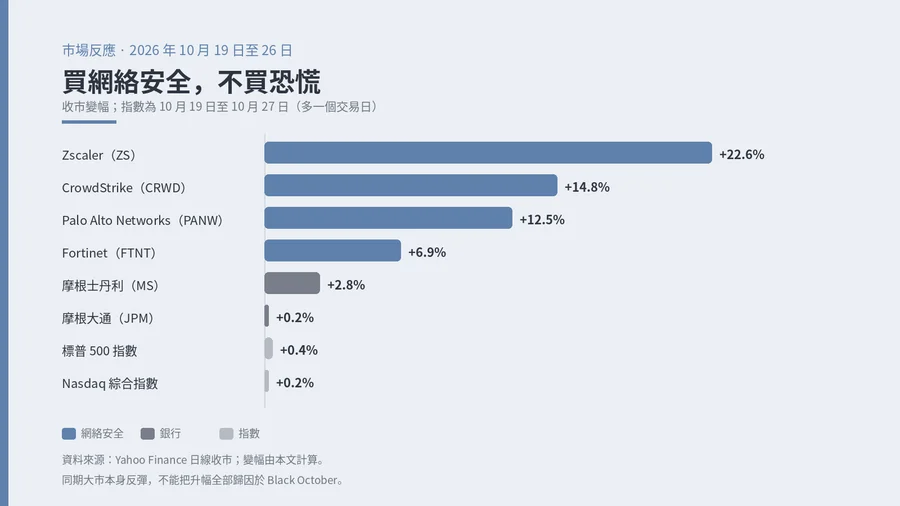
同期,標普 500 與 Nasdaq 幾乎持平,銀行股變動不足 3%,網絡安全股反而急升——市場認為修補與合規會產生需求,推動網絡安全板塊。
時間線:由漏洞到監管期限
| 日期(2026 年) | 事件 |
|---|---|
| 10 月 17 日 | 研究員指 eMudhra 八張中繼 CA 憑證私鑰隨機性不足 |
| 10 月 20 日 | PHP2Shell 詳情外洩;10 月 21 日 07:43 首批攻擊 |
| 10 月 21 日 | PHP 發布 8.5.12/8.4.27/8.3.36/8.2.35;Node.js 發布 22.23.4/24.22.1/26.12.1;LiteLLM 1.107.0 惡意版本上架 PyPI |
| 10 月 22 日 | 日本多個部會與企業網站暫停;美國五家大型銀行限制第三方 AI 代理 |
| 10 月 23 日 | Straiker 公開 CyberCartel 攻擊逾 400 個拉美金融目標;Anthropic 撤銷涉事憑證 |
| 10 月 25 日 | Unit 42 撤回 10 月 23 日關於 PHP2Shell 與歐洲政府機構入侵的更新 |
| 10 月 26 日 | CISA 把 CVE-2026-109618、CVE-2026-109619 列入 KEV,限期 10 月 29 日 |
| 10 月 27 日 | CISA 再把 CVE-2026-111497(Brotli)列入 KEV,限期 11 月 10 日 |
四條戰線,同一個弱點
PHP2Shell 的漏洞在 PHP 引擎,影響 5.4 至 8.5,攻擊者可在應用程式碼執行前取得控制權;Wiz 以 Wiz Atlas 配合 Gemini 4 Argon 與 GPT-5.6 Sol 找出,8 月 19 日發現、10 月 21 日修補。
Node2Shell(CVE-2026-111497)的漏洞不在 Node.js 本身,而在內建的 Brotli 解碼器。影響面比 Node 更闊:Express 5 與 body-parser 2.x 的請求解析、Node 的 fetch()、Python 的 requests/urllib3/aiohttp/httpx(有安裝 Brotli 時)、curl 的壓縮解碼,都在暴露路徑內;修補版本包括 Node 22.23.4/24.22.1/26.12.1、Bun 1.4.4、Python Brotli 1.2.1(Strobes,2026 年 10 月 24 日)。Node 20 及更舊版本沒有修補。
第三條是憑證信任鏈:eMudhra 八張中繼 CA 憑證的私鑰在 2025 年 4 月的金鑰儀式中隨機性不足,10 月 17 日公開,理論上可還原並簽發偽造憑證。第四條是供應鏈:LiteLLM 的發布基建被入侵,惡意版本 1.107.0 上架 PyPI,Docker 映像亦被污染。
市場:網絡安全股升,銀行與大市幾乎不動
| 資產 | 10 月 19 日收市 | 10 月 26 日收市 | 變幅 |
|---|---|---|---|
| Zscaler(ZS) | 212.53 美元 | 260.45 美元 | +22.6% |
| CrowdStrike(CRWD) | 228.10 美元 | 261.83 美元 | +14.8% |
| Palo Alto Networks(PANW) | 346.95 美元 | 390.46 美元 | +12.5% |
| Fortinet(FTNT) | 171.50 美元 | 183.33 美元 | +6.9% |
| 摩根大通(JPM) | 333.53 美元 | 334.04 美元 | +0.2% |
| 摩根士丹利(MS) | 178.47 美元 | 183.49 美元 | +2.8% |
| 標普 500 指數 | 7,690.73 點 | 7,722.60(10 月 27 日) | +0.4% |
| Nasdaq 綜合 | 26,430.89 點 | 26,477.81(10 月 27 日) | +0.2% |
上述組合說明市場正把事件定性為「需求事件」而非「系統性危機」:企業要補漏洞、要買可視性與修補工具,網絡安全股受惠;銀行雖然限制 AI 代理,但沒有出現擠提、融資緊張或大規模壞賬的跡象,股價幾乎不動。24/7 Wall St 在 10 月 27 日的分析亦指,Black October 正改變企業採購網絡安全方式,CrowdStrike、Okta、Cloudflare 等受惠。
同期美股本身處於反彈,網絡安全股也可能受惠於利率與板塊資金流;股價上升不等於所有損失都被抵銷。
只有服務中斷,沒有可核實的總賬單
截至 10 月 28 日,公開數據沒有一個可核實的Black October 總損失數字。可以確認的是服務中斷:日本多個中央部會與地方政府網站局部要暫停,MUFG 銀行停止部分網上銀行交易,JR 西日本進行特別系統維護,瑞穗、Zensho、Sega、ANA 亦受影響。日本多家機構服務停頓,但沒有披露任何財務損失。
Cloudflare 行政總裁 Matthew Prince 公開表示,PHP2Shell 披露後錄得數以百萬計的利用嘗試; WebOps 平台在 10 月 21 日晚已攔截超過 60,000 個 probing 請求。不過這些是嘗試入侵次數,不等於成功入侵,所以破壞數據仍無從稽考。
至於已確認的入侵與盜竊,主要集中在南美,目前有 CyberCartel 一案的間接證據:Straiker 指該集團以多個 AI 模型攻擊逾 400 個拉美的金融目標,Anthropic 撤銷了涉事憑證;但受害機構名稱、被盜金額與客戶損失,均未有公開。要計算這次的攻擊損失,涉及四項數據:停機時數與受影響交易額、修補與加班成本、被盜憑證造成的欺詐損失、以及監管罰款;目前四項損失數據均未齊全。
安全團隊現在做什麼?
第一,按 KEV 期限倒數。PHP2Shell 的兩個 CVE 在 10 月 26 日列入 KEV,聯邦機構須在 10 月 29 日前修補;Brotli 的 CVE 在 10 月 27 日列入,限期 11 月 10 日。私營企業沒有法律義務,但客戶與保險公司會開始問同一個問題:機構是否能在期限內完成修補?
第二,擴大掃描範圍。這次四條戰線分別是 PHP、Node/Brotli、憑證與 Python 套件;只掃 PHP 會漏掉 Node 服務與 curl 路徑。安全團隊正把 SBOM(軟件物料清單)與執行時版本對照,找出有安裝 Brotli 但不知道的服務。
第三,前移防線。Cloudflare 等在披露前已部署 WAF 規則;企業則收緊上傳與壓縮請求的解析限制、封鎖不必要的 multipart,並在邊界層做請求大小與分段數限制。
第四,處理代理與憑證。銀行限制第三方 AI 代理、Anthropic 撤銷憑證,都是同一個動作:把代表誰、可以做什麼、如何撤銷寫清楚。企業正把代理納入身分管理,要求短期憑證、最小權限與可審計的授權紀錄。
下一步要看什麼
我們可從三方面觀察。第一,KEV 期限後的合規數據:10 月 29 日之後,若仍有聯邦系統未修補,CISA 後續通告會顯示實際執行力。第二,Node2Shell 是否出現確認的野外利用個案——它已被列入 KEV,意味着 CISA 認為有證據,但公開的受害者與規模仍未見。第三,拉美金融攻擊的後續:受害機構是否披露損失、監管機構是否介入、以及 AI 供應商如何處理「被濫用的憑證」與「被冒充的授權」。
對企業而言,現在不是「有沒有被入侵」,而是從披露到修補完成的時間。PHP2Shell 由 10 月 21 日修補到 10 月 29 日 KEV 期限,只有八日;Node2Shell 由 10 月 21 日到 11 月 10 日,約三周。這個窗口,就是安全團隊與攻擊者的賽跑。
對香港而言:三個動作
第一,以 KEV 期限作內部 deadline:10 月 29 日與 11 月 10 日,分別對應 PHP 與 Brotli/Node。第二,把「代理」納入身分管理:哪些 AI 代理可以代表誰、可以呼叫哪些 API、憑證有效期多長、如何撤銷授權。相信不少金融機構重新檢視如何部署,以及如何防止 AI 代理群的攻擊,金管局亦可能會發出指引,以保護香港金融中心的地位。
數字辦已就 PHP2Shell 向所有部門發出保安警報。網絡攻擊沒有國界,香港不可能獨善其身,現時全球攻擊仍沒有停止,AI 攻擊是以快打慢,在下一個 Black October 之前,金融機構把資產清單、修補流程與代理權限準備好,否則在下個 AI 浪潮來臨前,金融機構不是在餐桌上,就是在餐單上。