9 月 8 日,IonQ 發布第六代系統 Superion 256;9 展示業界首個端到端即時量子糾錯解碼器;10 月 宣布以全股票方式收購網絡安全公司 Elisity;10 完成 20 億美元股本配售。技術與資本動作密集,股價卻走向相反:10 月 16 日收市 31.28 美元,較 52 週高位 73.87 美元低 57.7%。
這個反差的矛盾在:離子阱工程進展迅速,有可能改變量子運算商業化?股價卻沒反映出來,可能要從技術可行性、標準與遷移時間表、以及資本市場的定價邏輯分析,但是離子阱帶來改變,即使中國量子物理學家。
另一方面, 10 月 15 日,Google 的 Quantum AI 團隊在《科學》(Science)上發表論文,宣布在 Willow 量子處理器上實現了 「魔態培育」(Magic State Cultivation)技術,誤差率成功降低約 40 倍,邏輯保真度(fidelity)達到 99.99%,直接解決了量子計算硬件的擴展瓶頸。
量子突破一個接一個,中科大陸朝陽教授在《科技袁人》節目訪談,曾預測 10 年內可破解比特幣(基於 ECC secp256k1 算法)和 RSA-2048」,達到 10⁻⁶ 錯誤率、通用量子計算會擁有超 100 個邏輯量子位元的容錯,令業界震驚。不過,近期陸朝陽為業界降溫,呼籲保持理性、拒絕概念炒作,澄清不是幾百個雜訊位元就能破 RSA。不過,類似 Google 硬體製造能力突破,新算法所需 qubits 又減少,此消彼長,密碼被解破的威脅愈來愈大。
另一方面,中科大員彭承志亦指離子阱有機會挑戰超導量子計算平台,引起關注。彭承志深度參與超導量子運算和墨子號量子通訊項目,他指離子阱可換道超車,率先取得硬件突破,顯示離子阱確有優勢。
離子阱進步了什麼,還卡在哪裡?
離子阱用電磁場把帶電原子(通常是鐿或鋇離子)懸浮在真空中共振,以雷射或微波操控其內部狀態。帶電好處是容易被囚禁與搬運,量子位元可以「移動」而不用固定在一處;代價是雷射系統龐大、閘速度慢。中性原子路線同樣用雷射,但原子不帶電,靠光鑷陣列排列,規模化方式不同,不能與離子阱混為一談。
保真度是離子阱的招牌。Quantinuum 的 Helios 系統有 98 個全連接物理量子位元,公司稱單量子位元閘保真度 99.9975%、雙量子位元閘 99.921%(Quantinuum 官方部落格)。IonQ 路線圖則把 2026 年列為 100 至 256 個以上物理量子位元、目標 99.99%(IonQ 路線圖)。但這些是特定設備、特定閘類型、在該系統上量測的數字,不代表整部機器所有操作的錯誤率,也不代表可大規模複製。低於某個門檻,糾錯碼的開銷會失控;但單一最佳閘的數據,不能當作全系統指標。
真正的瓶頸不在閘本身,而是系統工程:閘速度(離子阱的雙量子位元閘在微秒量級,超導在奈秒量級,相差兩至三個數量級)、讀出效率、離子搬運與冷卻、光學與電子控制的體積與穩定性、模組之間的互連,以及良率與產能。超導優勢是快、可用半導體製程製造;劣勢是相干時間短、需要毫開爾文級稀釋制冷。離子阱的優勢是相干時間長、保真度高、全連接;劣勢是慢、光學系統複雜、擴產困難。兩條路線的競賽,不是誰先做出 100 個量子位元,而是誰把錯誤率、速度與產能同時推到可交付水平。
IonQ 併購、晶圓廠與解碼器
IonQ 併購 SkyWater 於 2026 年 7 月 31 日完成,帶來美國本土晶圓代工、先進封裝與供應鏈整合;同一時期又完成 Nexus Photonics 收購,擁有晶片級光子集成與量子光子學代工。但即使同時擁有晶圓廠,不等於整部量子電腦的零部件都可以自製。量子系統涉及雷射、真空、光學模組、控制電子與低溫或真空封裝,晶圓製造只是其中一環;從「晶片能造」到「整機交付」,仍有模組集成、測試與良率爬坡的工程距離。
IonQ 宣佈 2028 年達到 20 萬物理量子位元、8,000 邏輯量子位元是收購提出的路線圖目標「expected to start functional testing in 2028」,也就是預期開始功能測試,不是建成,更不是系統交付。
IonQ 在 9 月底有關解碼器突破,也是最容易被誤讀。公告說用一顆標準商用 CPU,實時解碼「模擬」多達 408 個邏輯量子位元、88 個記憶區塊與魔術態工廠、超過 3,150 萬次量子操作的基準電路,解碼這個長期瓶頸,可以用現成硬件在實時預算內完成,為日後放大電路鋪路。
破解 RSA 與比特幣:估算下降,但沒可靠倒數日期
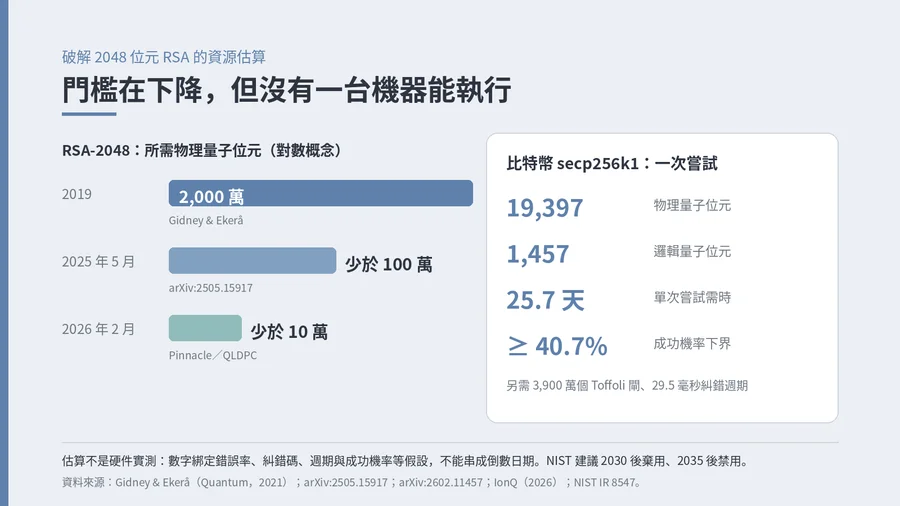
過去一年,密碼學界最實質變化不是硬件進步,而是破解的資源估算,愈來愈低,主要是算法進步。2019 年基準研究估計,分解 2,048 位元 RSA 需要約 2,000 萬個含噪物理量子位元、八小時(Gidney & Ekerå,Quantum,2021 年)。2025 年 5 月,Google 的 Craig Gidney 把數字降至不足 100 萬個含噪量子位元、少於一週(arXiv:2505.15917)。2026 年 2 月,Pinnacle 架構以量子 LDPC 碼再把物理量子位元需求壓到 10 萬以下,假設物理錯誤率為 10⁻³、糾錯週期為 1 微秒(arXiv:2602.11457;The Quantum Insider,2026 年 2 月 13 日)。
數字不代表 10 年內密碼一定被破解。每個估算綁定一組假設:錯誤率、糾錯碼、糾錯週期、執行時間、成功機率、以及是否包含路由與蒸餾開銷。更關鍵的是,估算下降說的是「硬件門檻下降」,不是「硬件已存在」。目前沒有任何一台機器能執行這些電路。
比特幣的情況更需要拆開。IonQ 在 2026 年發表的全端估算,針對 secp256k1 曲線的 256 位元離散對數問題:需要 19,397 個物理量子位元、1,457 個邏輯量子位元、3,900 萬個 Toffoli 閘,單次嘗試約 25.7 天,糾錯週期 29.5 毫秒,成功機率的下界為 40.7%(在常見數學啟發式下可達 63.3%)。
我們還要分清三種密碼原語:RSA 用質因數分解;secp256k1 用橢圓曲線離散對數;SHA-256 是雜湊,Shor 演算法並不直接破解,量子電腦最多把暴力搜尋的難度減半(Grover)。比特幣的攻擊窗口也不同:只有在公鑰已暴露(例如地址曾用於花費、或重複使用地址)時,離散對數攻擊才有意義;未暴露公鑰地址,攻擊者要先解決雜湊與地址格式的問題。交易所、托管錢包與簽名流程,反而是更現實的攻擊面。
所以,100 個邏輯量子位元是容錯的里程碑,不是破解 RSA-2048 門檻。以 IonQ 的估算計,secp256k1 需要約 1,457 個邏輯量子位元;RSA-2048 在不同架構下仍以數十萬至數百萬物理量子位元計。
PQC 與 QKD:不同層次的防禦
量子科技的快速發展正改寫網絡安全的攻防。量子電腦逐步成熟,守護數碼資產與敏感數據,從純技術議題上升為各國的戰略部署,並逐步形成「量子安全時間表」。
美國國家標準與技術研究院(NIST)已在 2024 年 8 月發布三項後量子密碼標準:FIPS 203(ML-KEM,金鑰封裝)、FIPS 204(ML-DSA,數位簽章)與 FIPS 205(SLH-DSA,基於雜湊的簽章);2025 年 3 月再選出 HQC 作為備用金鑰封裝方案。NIST IR 8547 初步草案則提出遷移時間表:2030 年後棄用、2035 年後禁用量子脆弱演算法(NIST CSRC)。這是「演算法層」替換,與量子硬件無關,今天就可以部署。
QKD 是另一個層次:以物理方式分發對稱金鑰,不加密資料本身,而且必須搭配經認證的經典通道。DV-QKD(離散變量,單光子偵測)距離較遠、速率較低、偵測器成本高;CV-QKD(連續變量,相干偵測)在較短距離有較高速率、可用成熟光通訊元件,但對損耗與過噪更敏感。兩者都需要可信節點做中繼;「偵測到異常」不等於知道所有竊聽行為,安全證明、參數估計、私隱放大與中止條件才是關鍵。自由空間與衛星鏈路可以用 QKD,但一般手機的互聯網連線不具備這種條件。
美國國家安全局(NSA)明確表示,不建議用 QKD 或量子密碼保護國家安全系統(NSS),並以 CNSA 2.0 推動後量子演算法;但這不等於所有美國政府機構都全面禁用 QKD,非 NSS 場景與研究仍在進行(NSA,CNSA 2.0 FAQ,2024 年 12 月;NSA 資源頁,2026 年 6 月更新)。中國則走「PQC 為基礎、QKD 為增強」雙軌路線,既推進國產密碼標準,也在金融與政務網絡部署 QKD。
企業真要處理的是「先收集、後解密」:今天被截取的加密流量,可能在未來被量子電腦解密。可行步驟包括:盤點密碼資產(哪些系統、哪些憑證、哪種演算法、生命周期多長)、優先遷移長期敏感資料、 TLS 與 VPN 試行混合模式(經典演算法加 PQC)、更新採購條款要求供應商支援 PQC、以及建立金鑰管理與憑證自動化。
香港落點:理大的 55 公里,與企業現在應做什麼
香港的相關進展,以香港理工大學最具體。理大量子技術研究院在劉愛群教授領導下,以半導體技術研發出 12 毫米 × 4 毫米的量子晶片,並完成約 55 公里、連接港九新界四個節點(理大、另一所大學,以及將軍澳與柴灣兩所大型數據中心)量子加密傳輸測試;晶片以 1.25 GHz 時脈運行,達到 45.73 kbps 的穩定密鑰生成速率,並稱可支持百公里以上的加密光纖通訊。
理大的說法是「以量子晶片為平台的全球最長光纖量子通訊網絡安全測試」,限定在晶片平台與安全測試,不是所有 QKD 技術類別的絕對紀錄。2026 年 6 月,劉愛群應立法會邀請主持講座,向議員解釋量子通訊與量子計算對金融、醫療、人工智能及網絡安全的影響。
對香港的金融與數據安全而言。第一,把密碼資產盤點變成年度工作,特別是跨境支付、客戶身分驗證、長期保存的敏感資料。第二,把 PQC 遷移寫進採購與合約,要求供應商交代路線圖與混合模式支援。第三,可以對 QKD 保持樂觀,並作為抵禦的另一防線。
結語:三個時間表,不要混成一個
離子阱在保真度與糾錯解碼上確有進展,但 256 量子位元的 Superion 首批交付在 2027 年,20 萬量子位元的系統只是 2028 年開始功能測試的目標;從「展示」到可交付、可重複仍有距離。標準時間表:NIST 的 2030/2035 遷移節點、NSA 的 CNSA 2.0、中國的雙軌部署,都指向「現在就要遷移」,而不是等硬件成熟。
離子阱的進展是否正在改變商業化與密碼安全的時間表?對商業化,答案是「局部改變」——容錯工程路徑更清楚,但未改變交付年份。對密碼安全,答案是沒有改變遷移的起點——真正推動企業行動的是 NIST 的時間表與「先收集、後解密」的風險,而不是某一台量子電腦的發布。把這三層分開,才不會在技術樂觀與市場悲觀之間來回擺盪。