Ledger 硬件錢包爆發駭人驚聞的供應鏈攻擊事件。《金融時報》報道,犯罪分子在一批經東南亞經銷商分銷的 Ledger 裝置內,暗中手動植入可讀取密碼元件,竊取用戶的助記詞(recovery phrase),盜走致少約 9,000 萬美元加密資產。據鏈上調查機構 Bitquery 的追蹤顯示,實際損失高達 1.02 億美元、涉及 324 個錢包、橫跨六條區塊鏈。Ledger 已要求東南亞及香港的經銷商暫停銷售。
攻擊是怎樣做到的?
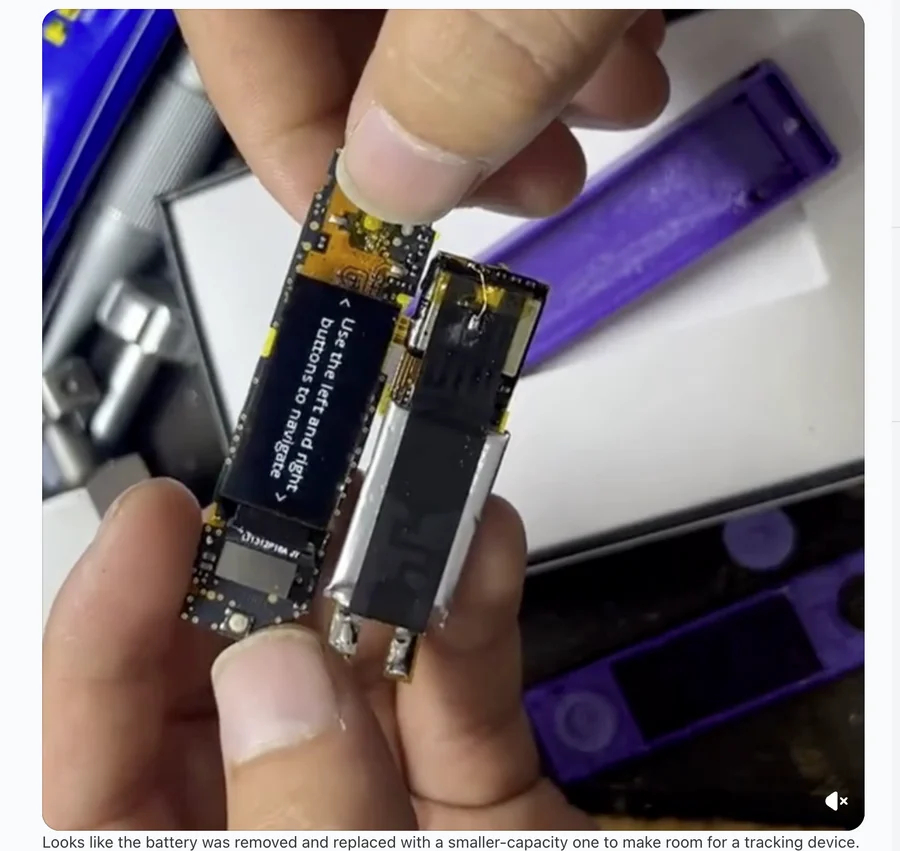
這不是軟件漏洞,而是實物被人動過手腳。《金融時報》引述 Ledger 的說法:犯罪組織花數個月購買正版的 Ledger 設備,逐個打開並加入專門訂造讀取恢復密碼詞的隱藏電子元件,然後通過東南亞分銷商重投分銷渠道出售(「bought genuine Ledger devices, opened them, fitted custom-built hidden components designed to capture the recovery phrase during set-up, and put them back into distribution through resellers in south-east Asia」)。攻擊者自行建立物流與技術基建,配備收集器伺服器與洗錢設施。Ledger 形容今次是業界見過最技術成熟的攻擊事件(「one of the most sophisticated attacks」),並指攻擊者非常有耐性,花費數以百萬美元資金,恃機以協調行動一舉掏空錢包(「were patient, they spent millions and they struck in one co-ordinated operation, draining wallets」)。換言之,受害者在設定裝置、抄下助記詞的一刻,助記詞已被隱藏元件記錄並外傳;有社群流傳的拆機照片顯示,原廠電池被換成較小容量,以騰出空間安裝追蹤元件。
有多少受害者?金額多少?
各機構公布的數字有所出入,唯一肯定是用戶損失嚴重。《金融時報》與 qz.com 報道約 9,000 萬美元;Bitquery 的鏈上調查指出,被盜金額高達 1.02 億美元、來自 324 個錢包、涉及六條區塊鏈,比最初從十個公開地址統計到的 8,600 萬美元更多,並記錄資金已透過 THORChain 轉換及經 Tornado Cash 混幣;CoinDesk 引述鏈上研究員估算約 9,320 萬美元、約 300 個錢包。Bitquery 亦指出,部分 USDC 仍留在新錢包內,發行方 Circle 具備凍結能力。
Reddit 上用戶的反應?
在 r/ledgerwallet 與 r/CryptoCurrency,用戶情緒由震驚轉向問責。一名Reddit 苦主寫道「My Ledger wallet just got drained out of almost 100k USDT. Seed phrase were handwritten and kept in a safe」(錢包被抽走近 10 萬 USDT,助記詞是手寫、鎖在夾萬內);另一用戶強調自己是在 Ledger 官網列為授權經銷商的 CryptoBilis 購買後「lost my entire around 1.6768」(損失全部資產),並質疑官方推薦名單的責任;亦有人留言「LEDGER SHOULD BE RESPONSIBLE」(Ledger 應負全責)。還有用戶指,即使直接向 Ledger 購買也會經第三方物流送貨,供應鏈非密封;亦有人猜測是助記詞生成強度被削弱,認為實情有仍待官方交代。r/Bitcoin 則有討論質疑,為何同一經銷商出售的其他品牌冷錢包,卻從沒有同類報告, Ledger 的保安和供應鏈是否比較脆弱?
用戶可以靠保險或索償取回資產嗎?
雖然說,加密資產的保險市場開始成形,有關加密貨幣保險產品如雨後春筍,不幸的是幾乎投保範圍幾乎全部落在「機構/託管」層。香港的 OneDegree 旗下 OneInfinity 就是亞洲首家持牌的數字資產保險品牌,為交易所與託管商提供錢包保險,範圍涵蓋冷錢包與熱錢包、黑客攻擊、盜竊及實物損毀;客戶包括 HashKey Exchange,與 EX.IO 的合作把託管保險額度提升至最高 2.5 億美元。不過,OneInfinity 是 B2B 產品,向交易所與託管商承保,被保人是交易所。以個人身份持有 Ledger,與 OneInfinity 之間沒有保單、沒有合約關係(no privity),所以沒有索償權。
Lloyd's 亦有推出針對線上錢包(熱錢包)被盜的保單,Evertas 的單一保單上限達 3.6 億美元,CoinCover 則為託管方提供受保交易。香港監管同時要求持牌虛擬資產託管商,為客戶資產安排不少於 50% 保險。換言之,如果資產放在受保的交易所或託管平台,平台的保單有機會處理;但是自託管錢包不在其中。自託管意思是「用戶持有私鑰」,正是被排除的特徵。
個人自託管的保險選擇極少,但並非完全沒有。AnchorWatch 就是 Lloyd's 的承保代理(Coverholder),可為個人自託管的比特幣冷錢包提供保險,具名保障上限達 1 億美元,並以 1:1 比特幣計價;代價是必須符合其多重機構託管等實務要求,且目前只涵蓋比特幣。一般個人財物或旅遊保險通常把加密資產列為「金錢」並設極低上限,甚至直接排除;多數保單亦明確排除「自託管私鑰遺失」。
檢視今次攻擊個案:今次損失源於「買入前已被植入」裝置,屬於第三方供應鏈篡改,並非保單常見的「黑客攻擊帳戶」。因此索償的標準答案是:幾乎沒個人保單會賠這筆被盜資產。Ledger 官方支援頁面寫得明白——「Ledger can't reverse transactions, no one can」,指追回被盜資金的唯一途徑,是將罪犯繩之於法;官方退款安排只涵蓋購買裝置本身,不包括被盜加密資產。加密貨幣保險一般只覆蓋交易所或機構託管層面的損失(例如熱錢包被入侵、內部人員盜竊),自託管硬件錢包的個人損失通常不在保單範圍內。可行的補救方向有四:一是向 Ledger 官方支援報告並保留裝置;二是向當地警方報案(The Defiant 網站引述官方建議正是上述兩個步驟);三是鏈上追蹤,若資金以 USDC 等形式停在被凍結地址,仍有機會阻截;四是循民事途徑向經銷商或平台追討,若裝置以信用卡購買,發卡機構的購物保障或可涵蓋裝置本身的退款,但不會賠償被盜的加密資產。另外,Ledger 提醒用戶提防冒充官方支援的釣魚騙徒。
與 2023 年的 Ledger 保安事故有何不同?
2023 年 12 月 14 日,Ledger 亦曾發生供應鏈事故:攻擊者透過已離職員工未撤銷的 npm 權限,發布含錢包盜取程式的 Ledger Connect Kit 版本,造成約 60 萬美元損失(Ledger 其後發表事件報告,彭博社亦曾報道有關事故)。今次分別在於攻擊層級:2023 年是軟件依賴鏈被污染,這回則是硬件在出廠後、送達用戶之前已被植入專用硬件,且經官方授權經銷商流入市面,肯定直接動搖了購買硬件錢包的信心,以往相信硬件等於可保護資產這個想法,此後可以蕩然無存,因為一般客戶很,難判斷硬件是否已遭植入,有關從硬件植入的攻擊,相信更受業界關注。
香港用戶要注意什麼?
今次停售範圍包括東南亞與香港,原因是有關經銷商的分銷鏈出現問題。對已購買或準備購買硬件錢包的用戶,實務建議是只從官方或信譽良好的渠道購買、收到裝置後核對包裝與防拆標記;切勿在網頁或應用程式中輸入助記詞;若曾向涉事經銷商購買並已設定裝置,按 Ledger 建議把資產轉移到以全新助記詞設定新裝置;同時留意官方公告,提防在此期間假冒支援的騙徒。硬件自託管仍是降低交易所風險的方法,但這次事件說明,供應鏈本身亦是一個必須被檢查環節,所有環節都可以被攻擊,包括任何硬件。