一個逆向工程的開源工具,發布後八日竟內衝上 GitHub 榜首。
REA(Reverse Engineer Anything)於 2026 年 10 月 7 日發布 5.0.0 版本,截至 10 月 15 日上午,累積了 241,783 個 star、60,179 次 fork,定位是:One MCP for reverse engineering across binaries, applications, and runtime behavior。
真正引發討論的,不是 star 數,而是逆向工程一向是軟件專家的手工作業,REA 直接交到 AI coding agent 手上之後,簡易直接還原客戶端軟件,還可能暴露了客戶端軟件各項秘密,另一方面,REA 亦有利保安團隊防止供應鏈攻擊,因為近年有多宗攻擊事件源於供應鏈,安裝第三方供應的軟件出事,日後分析人員可利用 AI 代理,幾秒鐘內自動剖析第三方軟件底層運作邏輯、生成調用架構圖,大幅縮短應變時間。
其實 REA 透過模型上下文協議(MCP),將 AI 代理(如 Claude Code、Cursor 等)與傳統逆向工程工具(如 Ghidra、IDA Pro)連接起來的開源伺服器, AI 能夠自動化、一鍵式解構二進位檔案、Android APK 或 Electron 應用程式,有可能改變軟件開發的生態。
為何一個逆向工具八日內爆紅?
REA 並非橫空出世。Repo GitHub 儲存庫 2026 年 4 月建立,前身是一個名為 betterBinaryMCP、用來增強 Hopper 反匯編器的 MCP server,後來擴展成通用逆向工程平台。獨立第三方技術調研記錄了爆發曲線:10 月 7 日發布後 24 小時內增加 2,956 個 star,10 月 8 日登上 GitHub trending 第一位,10 月 11 日達 79,124 個 star、17,066 次 fork。同一調研指出一個落差:npm 上週下載量僅約 1.3k,star 遠超真實的安裝,原來熱度之中,有大量圍觀成分追星,非真正測試用戶。
究竟怎樣運作?原來不是反編譯器,而是編排層
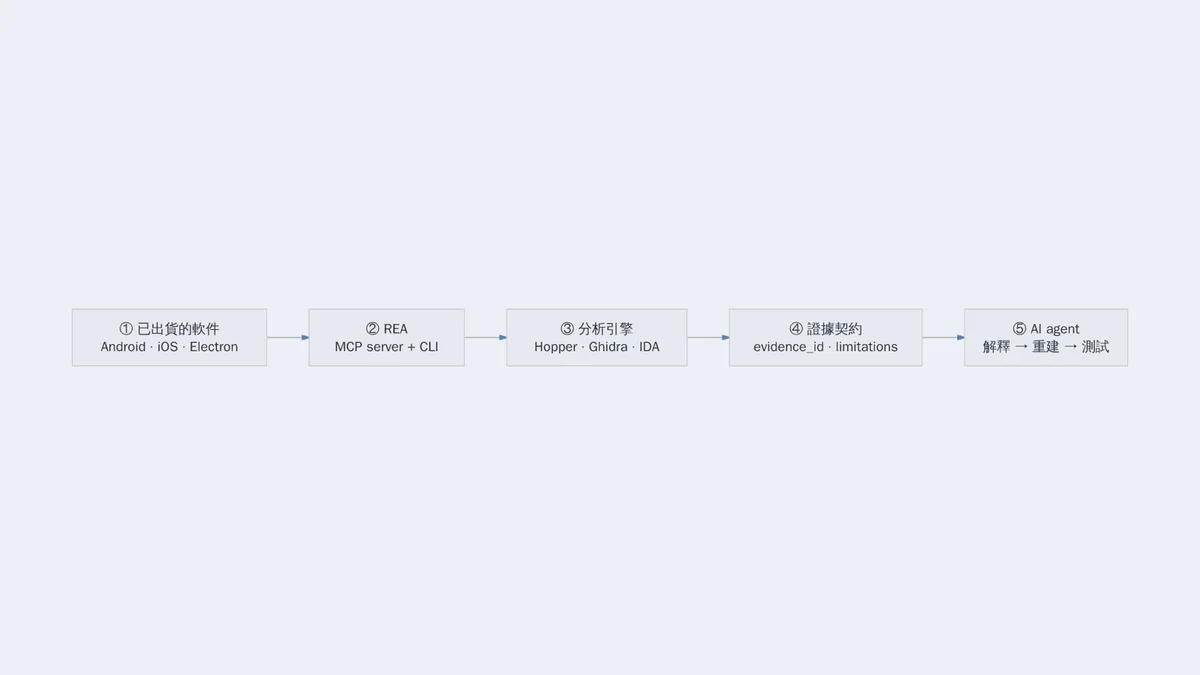
要先釐清一個誤解:REA 本身不做反編譯。原生分析能力全部來自調用用戶安裝的 Hopper、Ghidra 或 IDA(IDA 基於開源的 ida-pro-mcp)逆向工程工具。REA 的新東西有兩件。第一是統一的證據契約:每個工具結果除了結論,還附上 evidence_id、完整證據記錄,以及 limitations 與 unknowns;證據匯出成 session bundle,亦可用 compare_functions、compare_artifacts 直接比對版本差異。第二是跨層追蹤:例如由 Electron renderer 剪貼簿 API,經 preload 與 IPC 一路追到 main process,再落到原生的 addon 工具,一條鏈就可走完。工作流可概括為;先恢復可讀代碼,再追蹤執行直至所有功能被解釋,最後才以用戶技術堆疊,重建整個邏輯。REA 以 MCP server 加 CLI 形式提供,安裝只有一條指令 npx rea-agents setup,支援 14 種 agent,包括 Claude Code、Codex、Cursor 與 Gemini CLI 等;v5.0.0(2026-10-07)還包括 133 個 MCP 工具,較新版本有約 139 個工具、94 條 CLI 指令。
YouTuber 與評測者怎樣測試和評價?
YouTube 上被引用最多的是 Eric Tech 解釋〈How To Use REA To Clone Any Software In Minutes〉,觀看數已達 202,653 次;同類影片還有 Full Stack 的〈REA - Reverse Engineer Anything With Your Coding Agent〉、kintu 的〈Reverse Engineering is Officially Automated〉,以及 Signal Coders 的介紹。最有力的驗證多個專案的 showcase:有人復刻了 1996 年遊戲 DX-Ball 音效聲道計算被逐個函數驗證,重建版本通過 3,205 個原始 x86 個案,重現 63 個編譯後函數的所有位元組。不過那是只是函數驗證、並非整隻遊戲的源碼復原,55 個函數中有 33 個達到位元組一致,證明方法有效。
最吸引用例是什麼?竟然是網絡保安?
REA 有三個應用方向最受注目。一是把已發佈軟件,當成是自己開發規格:開發人員看到喜歡的功能,利用 agent 解釋如何運作,然後在項目中重建,但不是照抄源碼,而是按流程重建。二是跨層的追蹤:儲存庫的文件覆蓋原生二進位、Go 與 Rust 執行檔、WASM、EVM bytecode、SQLite、Android、iOS、Flutter、Harmony、中間韌體及 PCAP 等目標,應用行為到原生層,先拉成一條工作流,再自己編程語言重寫。第三是安全防禦,也是最受關注的功虯: playciso 指出,利用 REA 能以極快審查第三方軟件,抓出潛在安全漏洞或不合規的授權,快速理解可疑的樣本與供應鏈元件,預防供應鏈攻擊。近年多宗攻擊都是從第三方,或者是供應鏈上安裝惡意軟件引起,換言之,REA 可檢查是否有惡意軟件隱藏在程式內。
SaaS 與軟件開發會受衝擊?
不過最具體的衝擊,短期內要數容易被仿製的客戶端,功能馬上照單全抄,還有客戶端保密失效。因為任何出貨軟件,即使編譯為二進位,即使轉換成電腦只有 CPU 直接理解與執行的機器碼(Machine Code,即由 0 與 1 組成的二進位制指令),功能邏輯會被 agent 讀懂並逆向仿製,軟件城河只能轉向服務器、網絡、與執行速度。
另一個問題是「拆解軟件」成本降到極低,且速度極快,許多程式把金鑰加密(Encrypt)直接存在 App 內。不過所有 App ,只要是執行 On Premies 設備(手機和電腦),如果 App 在設備上直接解密、供應用拿用金鑰授權, AI 直接追蹤執行軌跡(Data Flow),在一瞬間抄下了金鑰。playciso 建議千萬別在客戶端內,藏有 API 金鑰、token 與隱藏端點,直接說是 Treat them as already leaked,即使是混淆代碼,只是拖延,所以說 Obfuscation buys time, not safety,面對 agent 破解成本大幅拉低,第三方 API 金鑰(如付款、簡訊發送、數據庫連線),應該全部藏在後端伺服器。手機 App 即使要什麼,只能發出請求後端,後端服務器再用金鑰辦事,結果再傳回手機,由客戶端處理,節省流量時代過去了。
Hacker News 上有留言說 REA 帶來 a flood of half-decent decomps effortlessly generated by anyone with a $200/mo AI subscription,大量遊戲被複製,變得一文不值。
逆向工程有侵權之嫌,法律卻因司法管轄而異,REA 定位為研究工具,分析本機進行、不會上傳目標程式,但問題是工具結果經 agent 流向模型供應商,本地分析不等於全程保密,解密後下次有人查詢大模型如何打造應用,這些工具就可複刻以往要付費軟件,網上甚至有 人複刻 的多項工具,宣稱所有軟件都可以開源。
成本有多高?需要前沿模型嗎?
最後講錢:REA 本身是 MIT 授權、免費,真正的成本在 agent 和模型。實測顯示輸出 Token 極多:只是 1,648 位元位的原始碼,變成了 907KB 的 JSON 格式證據,證據再輸入模型 context,token 驅動大量消耗。另外,Ghidra 首次查詢需時約 330 秒,而 MCP client 預設超時只有 60 秒,長目標要先處理超時問題;工具目錄亦常駐於 agent 的 context,REA 工具數以百計,因此 Token 消耗不容忽視。是否需要前沿模型:由於 REA 只是工具層,推理與判斷選用模型負責,低階模型也能簡單靜態檢查;但長鏈路的原生追蹤,加上巨量 JSON 證據輸出,實際上需要超大 context windows 與推理能力,旗艦級模型才能應付,包括擅用匯出證據、比對與引用既有 finding 機制,避免每次重跑分析。
對香港安全團隊,REA 值得一試,因為軟件利用大量開源工具,供應鏈攻擊防不勝防,REA 在部署前可分析是否潛伏惡意軟件。另一方面,逆向工程邊際成本從人力轉為 AI,在開發方面客戶端不再是護城河;此後可能要採用薄客戶,有價值的邏輯留服務器,是接下來要回答的問題。
GitHub API 與 morluto/rea 儲存庫(https://github.com/morluto/rea,MIT 授權)