全球連通雲公司 Cloudflare 近日宣佈有意成為公開憑證授權機構(Certificate Authority, CA),並計劃收購 GlobalSign 現有且廣受信任的根憑證授權機構金鑰材料。此舉旨在透過開放式服務簽發網站所需的數碼憑證,同時支援傳統加密技術及新一代的後量子 Merkle Tree Certificates(MTCs),讓網站在量子運算威脅日益逼近的環境下維持安全防護,且無需使用新工具或重建既有系統。
為何需要後量子憑證授權機構?
網站安全有賴 CA 驗證網站身份並建立加密連線。然而,這種信任目前集中於少數主導市場的憑證簽發機構,一旦任何一間出現故障或遭到入侵,便可能對網絡生態造成系統性風險。同時,大多數憑證的基礎架構均建立於量子運算尚未成為實際威脅的年代。隨著量子運算技術的發展,傳統 RSA 加密算法面臨被破解的風險,企業需提前規劃遷移路徑。
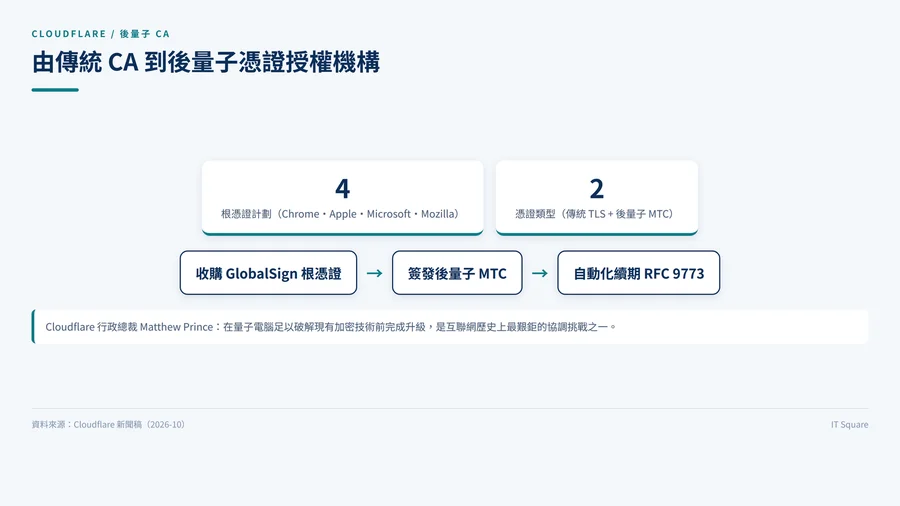
隨著能夠破解現有加密技術的量子電腦,預計將於未來數年內出現,互聯網大部分領域仍未為量子時代運算轉變做好準備。Cloudflare 共同創辦人兼行政總裁 Matthew Prince 表示,在量子電腦足以破解現有加密技術之前完成網絡安全升級,是互聯網歷史上最艱鉅的協調挑戰之一。
收購 GlobalSign 根憑證的戰略意義
為確保憑證能在不再接收軟件更新的舊款智能手機、作業系統及裝置上正常運作,Cloudflare 計劃收購現有的根憑證。根憑證可讓瀏覽器及裝置判定是否信任某個 CA。透過收購根憑證,使用 Cloudflare 所簽發憑證的網站將可即時獲得認可,包括在舊式裝置上。此外,Cloudflare 已按照公開程序申請加入 Chrome、Apple、Microsoft 和 Mozilla 的根憑證計畫。基於與 Chrome 的成功合作試驗,Cloudflare 亦將開始簽發正式版 MTCs。該技術以內建透明機制為核心,為實現後量子安全奠定基礎,同時不影響網站速度及效能。本站早前報道過 WD 推出全球首款後量子加密硬碟 提升數據安全保障,顯示後量子加密技術正由硬件層面擴展至網絡基礎設施層面。
重新設計憑證簽發機制:透明化與零停機
與傳統憑證授權機構不同,Cloudflare 正從根本重新設計公開憑證的簽發機制,以滿足現代互聯網對規模及效率的需求。主要特色包括透明化營運,Cloudflare 將分享詳細的營運和技術資訊、發佈可重製的程式碼建置版本,並提供公開的實時運作狀態儀表板。此外,透過自動化憑證續期訊號機制(RFC 9773),Cloudflare 可即時為數百萬個網站無縫進行背景憑證更換,盡量降低例行憑證撤銷或安全更新期間發生大規模網絡服務中斷的風險。MTCs 是由 Cloudflare 參與共同制定的 IETF 規範草案,透過輕量化證明機制驗證憑證是否已記錄於可信任的登記系統中,避免在每次連線時傳送龐大的後量子簽章。網站擁有者將能夠在單一整合系統中管理傳統的 TLS 憑證和新一代的 MTC 憑證,從而順利過渡至後量子安全架構。
對香港企業的網絡安全影響
對香港企業而言,此舉意味著網絡安全基礎設施將具備更強的抗量子攻擊能力。隨著量子運算技術的發展,傳統 RSA 加密算法面臨被破解的風險,企業需提前規劃遷移路徑。Cloudflare 的解決方案提供了無摩擦的遷移體驗,讓企業無需立即全面切換,即可逐步導入後量子安全架構。本站曾報道 網絡犯罪規模再升級:企業如何捍衛數碼邊界,強調企業在面對日益複雜的網絡威脅時,必須建立多層次的防禦體系。Cloudflare 的公開 CA 服務將為現有憑證基礎架構增添一個獨立且具高度擴展能力的憑證簽發機構,有助於分散風險並提升整體網絡韌性。
時間表與後續發展
Cloudflare 計劃在完成瀏覽器根憑證計畫的申請和驗收程序後,開始授權傳統憑證;而正式版 MTC 授權服務預計將於 2027 年第一季推出。至於向 GlobalSign 收購受信任 Root CA 金鑰材料的交易,預計將於未來兩個月內完成,惟仍須符合一般成交條件。網站擁有者及開發人員可透過 Cloudflare 網誌了解最新進展,並登記接收提前存取通知。此舉不僅是技術層面的升級,更是互聯網信任基礎設施的一次重要重構,旨在確保無論未來技術如何演進,互聯網都能持續保持快速、可靠及安全。