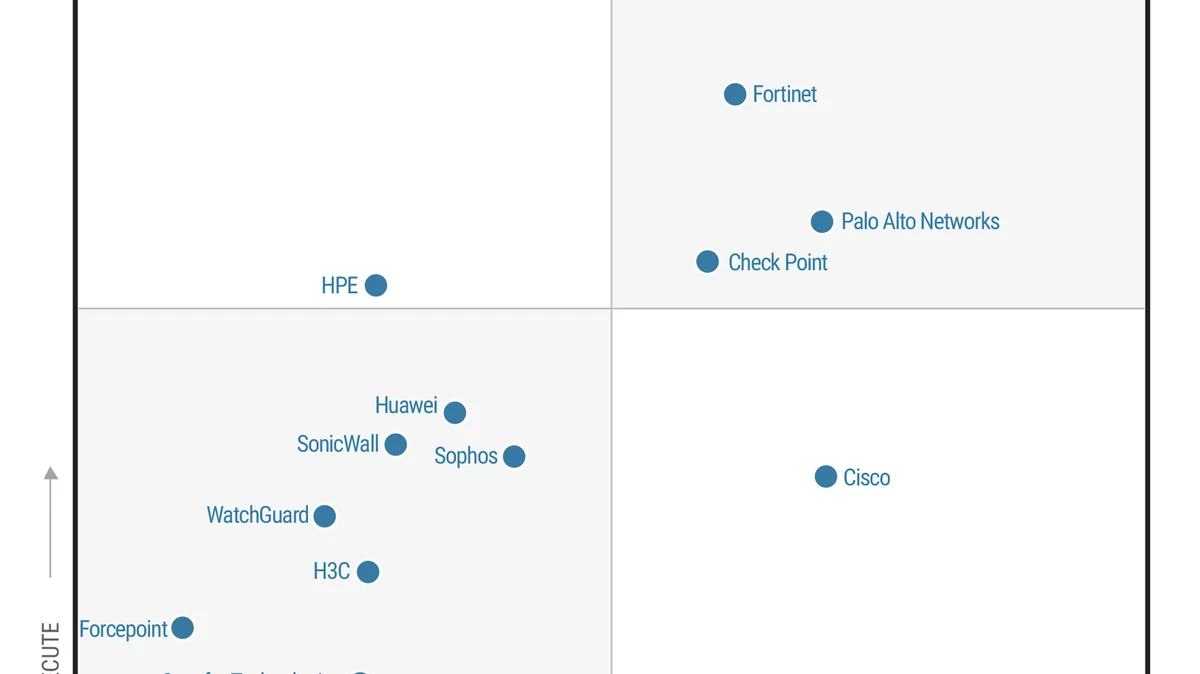
香港——當企業數據中心、雲端服務和遠程辦公需求持續膨脹,傳統防火牆已難以應對日益複雜的網絡威脅與效能挑戰。(納斯達克股票代號:FTNT)近日宣布,其混合網狀防火牆(Hybrid Mesh Firewall,簡稱 HMF)解決方案在 2026 年 Gartner 魔力象限報告中再次獲評為「領導者」,並連續第二年在「執行力」維度獲得最高評分。這是 Fortinet 在過去 11 份 Gartner 網絡與安全報告中獲得的第 11 項認可,進一步鞏固了其在混合環境下的市場領導地位。
Fortinet 的核心產品 FortiGate 防火牆系列,由自家研發的 FortiASIC 晶片及統一作業系統 FortiOS 驅動。FortiASIC 是一款專為網絡安全設計的應用特定積體電路(ASIC),能將封包過濾、加密解密等高負載任務從中央處理器(CPU)卸載,從而大幅提升效能並降低功耗。這意味著企業能在不增加硬件成本的情況下,處理更大流量,尤其適合 AI 工作負載及加密流量激增的場景。FortiOS 則支援實體、虛擬、雲端原生及「即服務」(as-a-service)等多種部署模式,讓企業能在數據中心、分支機構、雲端及營運科技(OT)環境中執行一致的安全政策,避免傳統多廠商環境下因政策碎片化而導致的安全漏洞。
今年 7 月,Fortinet 推出了 FortiGate 1200G 系列及 FortiSASE Outpost 功能,進一步將防火牆與安全存取服務邊緣(Secure Access Service Edge,簡稱 SASE)技術融合。SASE 是一種雲端交付的安全服務,能為遠程用戶及分支機構提供統一的安全防護。然而,部分企業因數據主權或效能延遲問題,無法完全依賴雲端安全。FortiSASE Outpost 解決了這一難題,允許企業在本地部署 FortiGate 設備,同時保留雲端安全服務的靈活性。這種「雲端交付 + 本地執行」的混合模式,被 Fortinet 定義為 SASE 防火牆的新標準,讓企業能在優化用戶體驗的同時,滿足合規要求並維持營運控制。
FortiGate 1200G 系列搭載了最新的 FortiASIC 架構,支援 10G、25G 及 100G 靈活連接選項,能應對 AI 工作負載及東西向流量(即數據中心內伺服器間的流量)爆發式增長的需求。硬件層面的安全機制,如硬件根信任(hardware-rooted platform security),則進一步強化了設備的完整性及韌性,防範供應鏈攻擊及韌體篡改等風險。據官方公布,FortiGate 1200G 系列預計將於 2026 年第三季上市(連結)。
在 AI 安全方面,Fortinet 於今年 5 月發布的 FortiGate 3500G 及 400G 系列,專為 AI 工作負載及加密流量優化。這些設備內建「影子 AI 檢測」(shadow AI detection)功能,能即時識別企業內部未經授權的 AI 應用使用情況——例如員工私自使用未經批准的生成式 AI 工具(如 ChatGPT 或開源模型),這些工具可能導致敏感數據外洩或違反公司政策。FortiGuard AI 驅動的安全服務則透過機器學習持續更新威脅情報,自動化防護流程,減輕安全團隊的運維負擔。FortiOS 8.0 更引入了管理控制平面(MCP)及代理間流量檢查功能,進一步加強對 AI 數據流及存取行為的可視性,確保企業能在擁抱 AI 創新的同時,降低合規風險。
Fortinet 的主要競爭對手包括 、思科及 等廠商。以下表格比較了 Fortinet 與市場競爭者在關鍵領域的表現:
Fortinet 亦積極布局後量子密碼學(Post-Quantum Cryptography,簡稱 PQC)及多雲協調技術。PQC 是一種新興的加密標準,旨在抵禦量子計算機對傳統加密算法(如 RSA、ECC)的破解威脅。量子計算機利用量子疊加和糾纏原理,能在短時間內破解現有加密技術,對金融交易、政府機密及關鍵基礎設施構成重大風險。Fortinet 透過在 FortiGate 設備中內建 PQC 支援,協助企業未雨綢繆,應對未來的密碼學風險。在多雲環境中,Fortinet 的解決方案則能確保安全政策在不同雲端平台(如 AWS、Azure、Google Cloud)間的一致性,避免因政策碎片化而產生的安全漏洞。這對於需要遵守《個人資料(私隱)條例》(PDPO)及跨境數據流動規定的香港企業尤為關鍵。
此外,Fortinet 近期強化了對物聯網(IoT)及網絡實體系統(Cyber-Physical Systems,簡稱 CPS)的可視性。透過被動及主動的設備發現技術,企業能精準識別並分類已連接資產——例如工業控制系統、醫療設備、智能電錶等——並透過實時防火牆檔案監控偵測未經授權的更改。這些功能將防火牆從單純的流量檢查工具,升級為一個貫通網絡、安全、雲端及 OT 環境的分散式政策執行平台。對於香港的製造業、醫療機構及關鍵基礎設施營運商而言,這意味著能更有效地防範針對工業控制系統的攻擊,如勒索軟件或供應鏈入侵。
Fortinet 市場營銷執行副總裁 Anthony James 表示:「企業防火牆的領先地位,源於客戶深信該方案能妥善保護其最關鍵的業務環境。我們相信,獲評為『領導者』並在『執行力』上取得最高評分,充分印證了 Fortinet 具備在廣泛規模環境下提供優質網絡與安全服務的實力。與此同時,我們將持續在 AI 驅動營運、後量子密碼學、多雲協調以及網絡實體可視性方面力求創新,不斷提升防火牆解決方案的功能與價值。」(據官方新聞稿)
混合網狀防火牆(HMF)已成為企業現代化基礎架構的必備組件。隨著香港企業加速數碼轉型,從金融機構到零售商,都面臨跨境數據流動、多雲環境及遠程辦公的挑戰。Fortinet 的解決方案能在這些場景中提供一致的政策執行及簡化的營運體驗,尤其適合需要遵守《網絡安全條例》及《個人資料(私隱)條例》的企業。例如,銀行可透過 FortiGate 在總部、分行及雲端執行統一的存取控制政策,避免因政策不一致而導致的數據外洩風險。
其次,AI 安全及後量子密碼學將成為未來 2-3 年的重點投資領域。隨著生成式 AI 工具在企業內部的普及,影子 AI(即未經 IT 部門批准的 AI 應用)帶來的數據外洩風險日益凸顯。Fortinet 的 FortiGate 3500G 及 400G 系列能即時檢測並阻止這類行為,同時確保 AI 工作負載的安全。對於香港的科技公司及金融機構而言,這意味著能在擁抱 AI 創新的同時,降低合規風險。例如,一家金融機構可透過 FortiGate 阻止員工私自將客戶數據上傳至未經批准的 AI 平台,避免觸犯 PDPO。
隨著 FortiSASE Outpost 的推出,SASE 防火牆的概念正在重新定義邊界安全。企業需重新審視雲端與本地安全的融合策略,以應對數據主權及效能延遲的雙重挑戰。例如,香港的跨國企業可能需要在中國內地部署本地 FortiGate 設備,同時透過 FortiSASE 管理全球政策。這種靈活性對於需要遵守《數據出境安全評估辦法》的企業尤為重要。此外,Fortinet 近期被揭發的「FortiBleed」憑證填充(credential stuffing)攻擊事件提醒 IT 團隊,必須強化 VPN 及管理界面的安全措施。憑證填充是一種攻擊手法,黑客利用已洩漏的帳號密碼組合,自動嘗試登入其他網站或服務,藉此獲取未經授權的存取權限。企業應啟用多因素認證(MFA)——即在密碼以外加入第二重驗證(如手機驗證碼或生物辨識)——並定期重置密碼,以防範類似攻擊。
Fortinet 將繼續推動網絡與安全的融合,並透過 AI 自動化及硬件加速技術,應對日益複雜的威脅環境。對於香港的 IT 決策者而言,這意味著需要評估現有防火牆是否能支援 AI 工作負載、後量子加密及多雲協調,同時確保遠程管理及 VPN 安全得到強化。隨著 Gartner 對 Fortinet 的再次認可,企業或許可以考慮將其作為混合環境下的首選防火牆解決方案,尤其在需要兼顧效能、合規及成本效益的場景中。
Fortinet 透過被動及主動的設備發現技術,進一步將可視性延伸至物聯網(IoT)及網絡實體系統(CPS)環境。這些嶄新功能協助企業按製造商、韌體及工業功能精準識別並分類已連接資產;而實時防火牆檔案監控則有效偵測未經授權的更改,確保關鍵安全基礎架構的完整無缺。這些強大功能將防火牆從單純的流量檢查工具,升級為一個貫通網絡、安全、雲端、人工智能及營運科技的分散式政策與執行解決方案。
2026 年 Gartner 2026年混合網狀防火牆魔力象限報告中獲評為「領導者」,並連續第二年在「執行力」方面獲得最高評分。 以了解更多關於 2026 年 Gartner 混合網狀防火牆魔力象限的詳情:https://www.fortinet.com/?utm_source=pr&utm_campaign=2019-q3-fortinet